На прошлой неделе в Москве проходила ежегодная международная конференция по практическим аспектам информационной безопасности ZeroNights 2017. Событие можно назвать действительно ожидаемым и одним из самых посещаемых в CTF-комьюнити — сюда приезжают как эксперты-практики из-за рубежа, так и участники со всей России и стран СНГ. Специально для CTF News один из организаторов NSK CTF Денис Степанов (Новосибирск, СибГУТИ) написал небольшой репортаж — почему туда стоит идти и лететь из других городов.
Не слишком раннее утро (спасибо, что смогли выспаться!) собрало участников конференции ZeroNights. В главном зале Track’a 1 уже играет музыка. Участники с любопытством обходят стенды компаний-партнёров и выясняют, какие же будут конкурсы и воркшопы. В этом году Zeronights представлен в стиле Oldschool — и это на самом деле круто!
Действительно, в этот раз на ZeroNights была представлена Old School Zone с видеоиграми 80-х, музыкой в стиле RetroWave и боями на приставках Sega — короче говоря, всем тем, по чему вы так скучали (или не успели застать).
Фото: twitter.com/obiwan666
Итак. После слов приветствия у микрофона оказывается Томас Даллиен (aka Halvar Flake) из Google с докладом о машинном обучении, атаках и будущем автоматизации. Сразу хочется отметить отличную работу всех синхронных переводчиков: они прекрасно справлялись с переводом специфичных IT-терминов, все доклады иностранных спикеров были понятны и доступны.
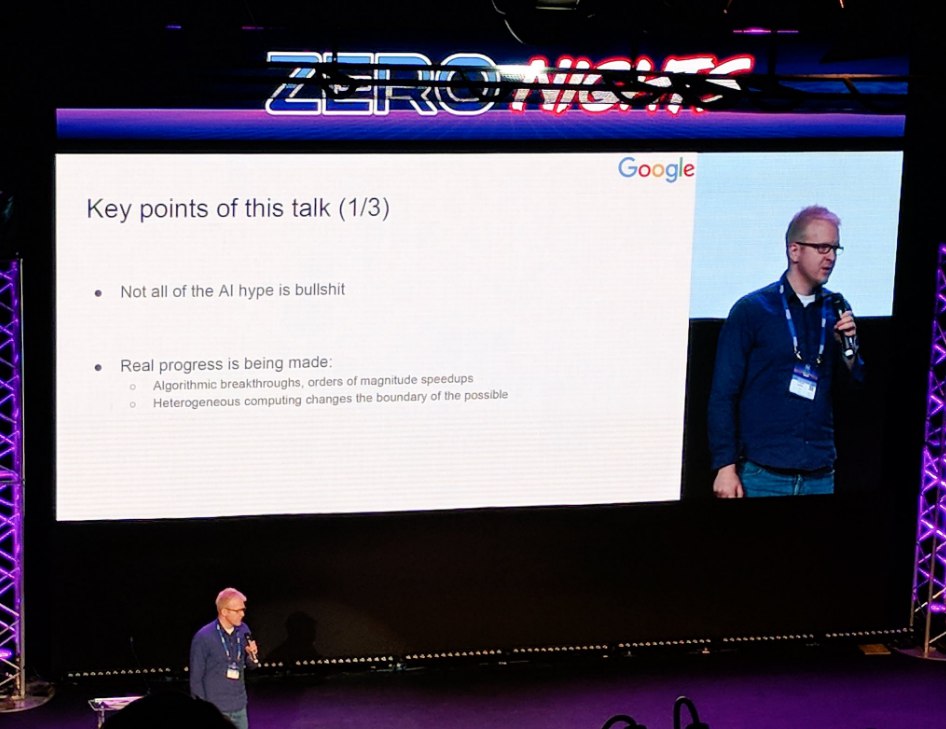
Фото: twitter.com/swagitda_
Томас Даллиен — один из двух ключевых спикеров на ZeroNights 2017.
Основоположник heap-эксплуатации Windows, сравнительного анализа патчей и бинарных файлов, а также целого ряда других техник реверс-инжиниринга. В 2004 году основал zynamics — компанию, специализирующуюся на технологиях реверс-инжиниринга (позже была приобретена компанией Google). В 2015 Томас получил награду Pwnie и решил сделать годовой перерыв — как сам говорит, «чтобы попутешествовать, почитать и порассекать волны на серфе». Кажется, у него это отлично получилось!
Конечно, у каждого спикера своя аудитория, и я не буду отмечать отдельных личностей. Единственный минус, который я заметил — не всегда тема доклада соответствовала тому, о чем говорил спикер.
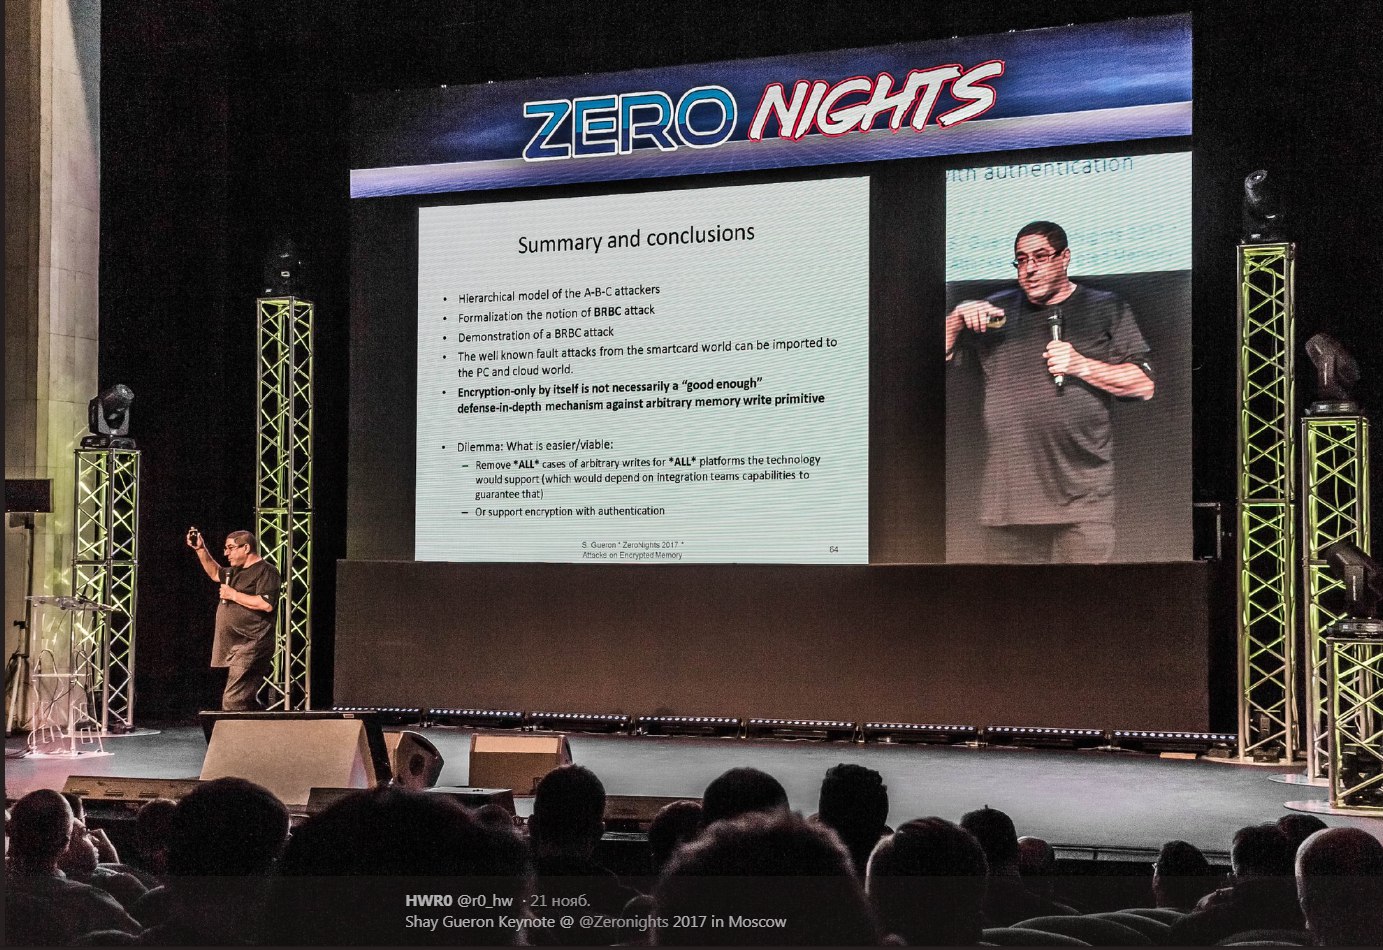
Шей Герон из Amazon — второй keynote-спикер на ZeroNights 2017.
Фото: twitter.com/r0_hw
Стенды Сбербанка и Лаборатории Касперского стоят рядом и предлагают любому желающему получить приз за пройденные задания: телеграмм-бот, анкета, reverse вируса и т.д. И судя по количеству людей вокруг — это была отличная идея.
Левее, на том же этаже, можно было увидеть игры прошлых лет: Prince of Persia, Mortal Combat и т. д. — причем на олдскульных машинах. И, конечно же, игровые автоматы. Далее по комнате, через коридор с лазерами и дымовой машиной (выглядели очень «по-хакерски») переходим к стендам Mail.ru с их рулеткой и сейфом — прекрасная возможность проверить свои силы во взломе казино. Следом — комьюнити DEFCON Russia с квестом, metrust, предлагающие взломать автомобиль, и другие компании, открытие для общения и сотрудничества.
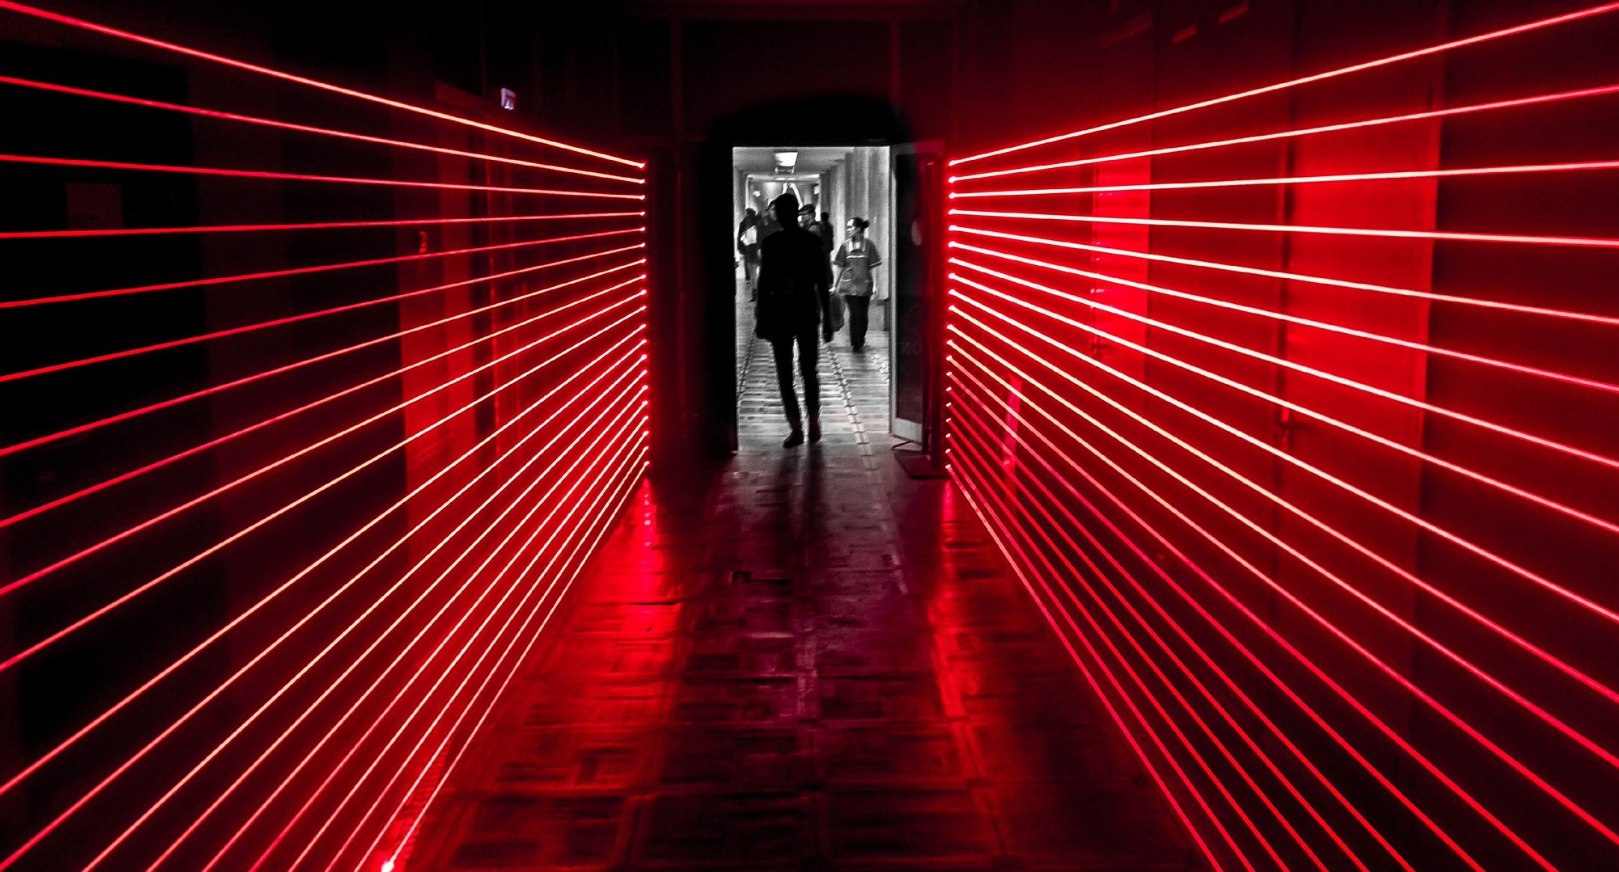
Фото: twitter.com/r0_hw

Фото: ZeroNights ВК
На Fast Track’e интересно было слушать доклады, в основу которых легла практика: Николай Клендар, Алексей Синцов, Алексей Бусыгин, Андрей Бирюков прекрасно продемонстрировали результаты своей работы.
Хвалю BI.ZONE за организацию и проведение CTF: красочный стиль, удобный dashboard и онлайн-схема, визуализирующая активность игроков. В течение двух дней разыгралась серьёзная битва, и если в конце первого дня казалось, что можно с достаточной уверенностью предсказать тройку победителей, то в итоге места распределились неожиданно.

План второго дня практически не отличался от первого по структуре. Также были доклады в разных форматах (основной трек по 40 минут, FastTrack с докладами по 15 минут и Defensive Track — секция, посвященная практическим вопросам обеспечения защиты), каждый выбирал на свой вкус. После обеда начали работать практические воркшопы, где участники могли взломать механические замки, создать свой брелок автомобиля и т. д. Я же больше слушал спикеров на defensive track и основном треке, а в конце дня посетил второй воркшоп — на нём спикеры подготовили лабу, где предложили присутствующим попробовать параллельно с ними взломать хост через систему мониторинга, а дальше — получить доступ ко всем хостам сети. Было круто слушать и принимать участие.

На Zeronights мне нравится то, что сама конференция направлена больше на практическую сторону защиты информации. Здесь каждый найдет интересующую тему — как начинающий свою карьеру студент, так и опытный руководитель, интересующийся более организационными моментами. А те, кто уже в теме информационной безопасности и защиты информации, просто получат удовольствие от общения, обмена опытом и заданий, разминающих мозги.
Международная конференция ZeroNights 2017 прошла в Москве 16-17 ноября. Ежегодное мероприятие проводится Digital Security и Defcon Russia при участии Яндекс в седьмой раз. CTF News — информационный партнёр конференции ZeroNights 2017.
Автор — Денис Степанов
Редактор — Полина Щедрина