Вот и завершились 8 недель нашего марафона, и мы наконец-то можем объявить победителя. И опубликовать райтап на последний таск, как же иначе.
Начнем с финального скорборда:
- rinagert512 - 1864 PTS
- kekov - 1847 PTS
- maximadrian - 1269 PTS
- GabrielFreak - 586 PTS
- falamous - 549 PTS
- ajanshd - 536 PTS
- revker - 450 PTS
- Rmk1337 - 428 PTS
- null_p0inter - 368 PTS
- LockeeLamora - 367 PTS
- k0lt1ra - 328 PTS
- None - 272 PTS
- kamikadzem22 - 268 PTS
- None - 226 PTS
- jkoimni - 215 PTS
- Capitan_gr4ch - 150 PTS
- baaarsyk - 147 PTS
- rozetkinrobot - 142 PTS
- None - 142 PTS
- None - 139 PTS
- Zorgys - 136 PTS
- None - 126 PTS
- khabarov_oleg - 123 PTS
- awawa0_0 - 121 PTS
- None - 118 PTS
К нашему глубокому сожалению, победитель по результатам всех восьми недель, rinagert512, по семейным обстоятельствам не сможет поехать на Летнюю школу, поэтому право бесплатного участия переходит Илье Грекову, занявшему второе место. Но наши партнёры, Учебный центр ЦИБИТ, решили вручить Сергею поощрительный приз — бесплатное обучение по программе «Блокчейн технологии в корпоративных приложениях».
А мы в очередной раз приносим свои благодарности спонсору таск-бота, компании Positive Technologies!
А теперь переходим к райтапу восьмого таска.
Russian Doll (300 PTS)
Xакер оставил свою подпись после того, как взломал нашу систему. Попробуй его выследить! https://yadi.sk/d/celWh3klocHG1g
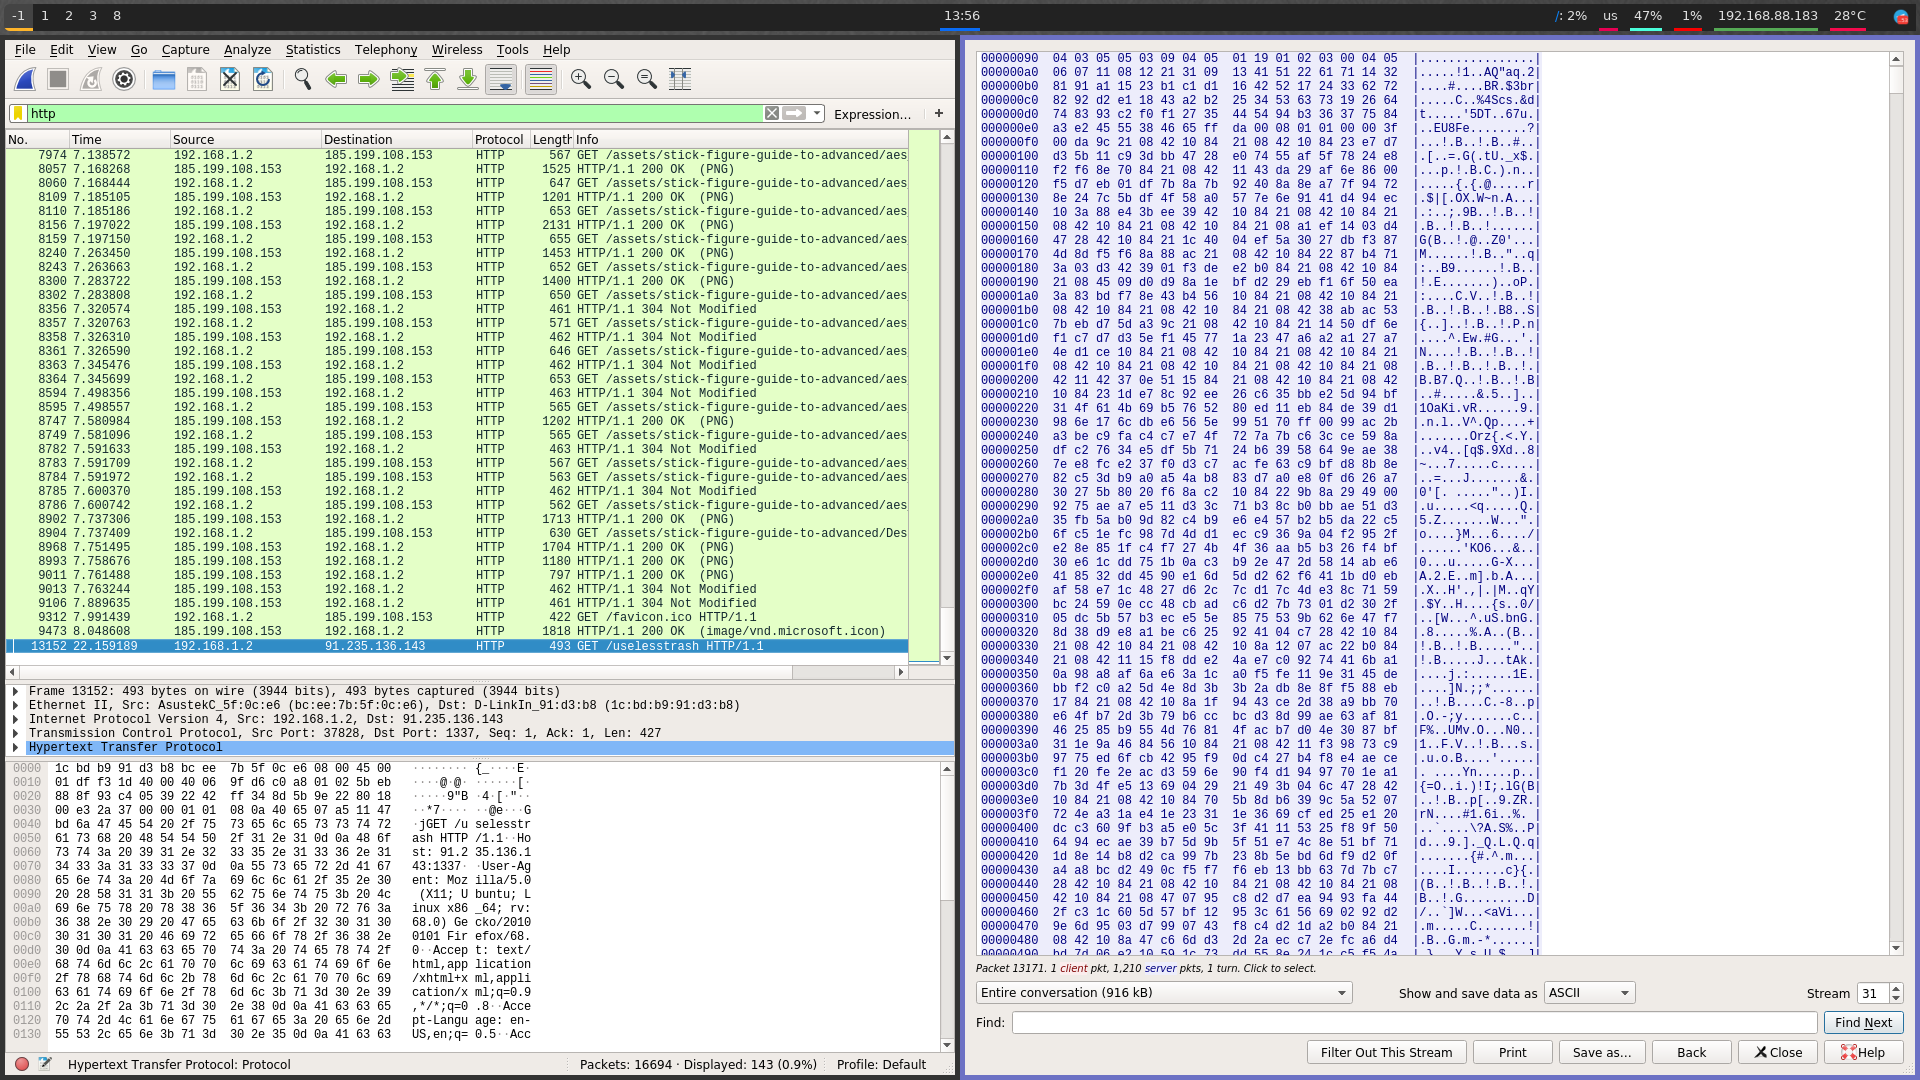
Видим, что в открытом виде передаётся файлик uselesstrash.
Файл uselesstrash представляет из себя хексдамп.
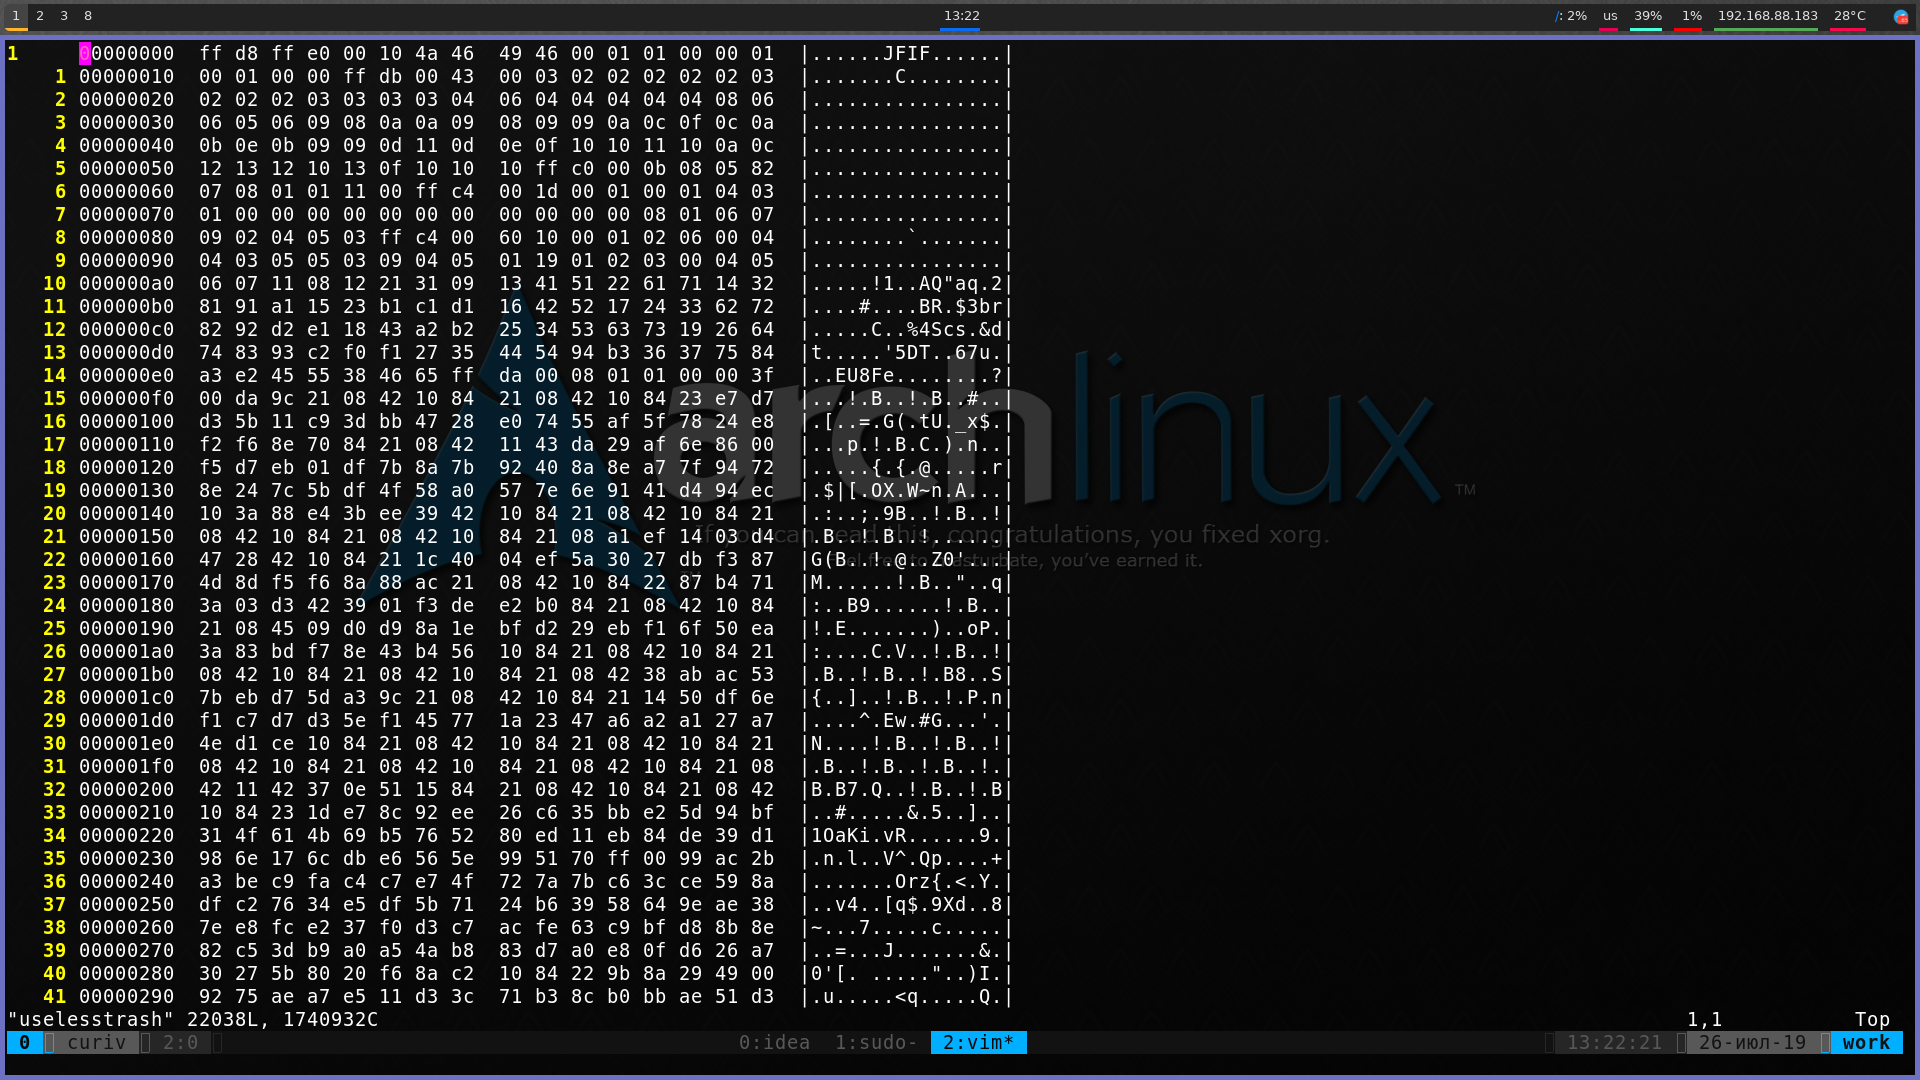
По хедерам видим, что это картинка. Аккуратно достаём байты и восстанавливаем картинку.
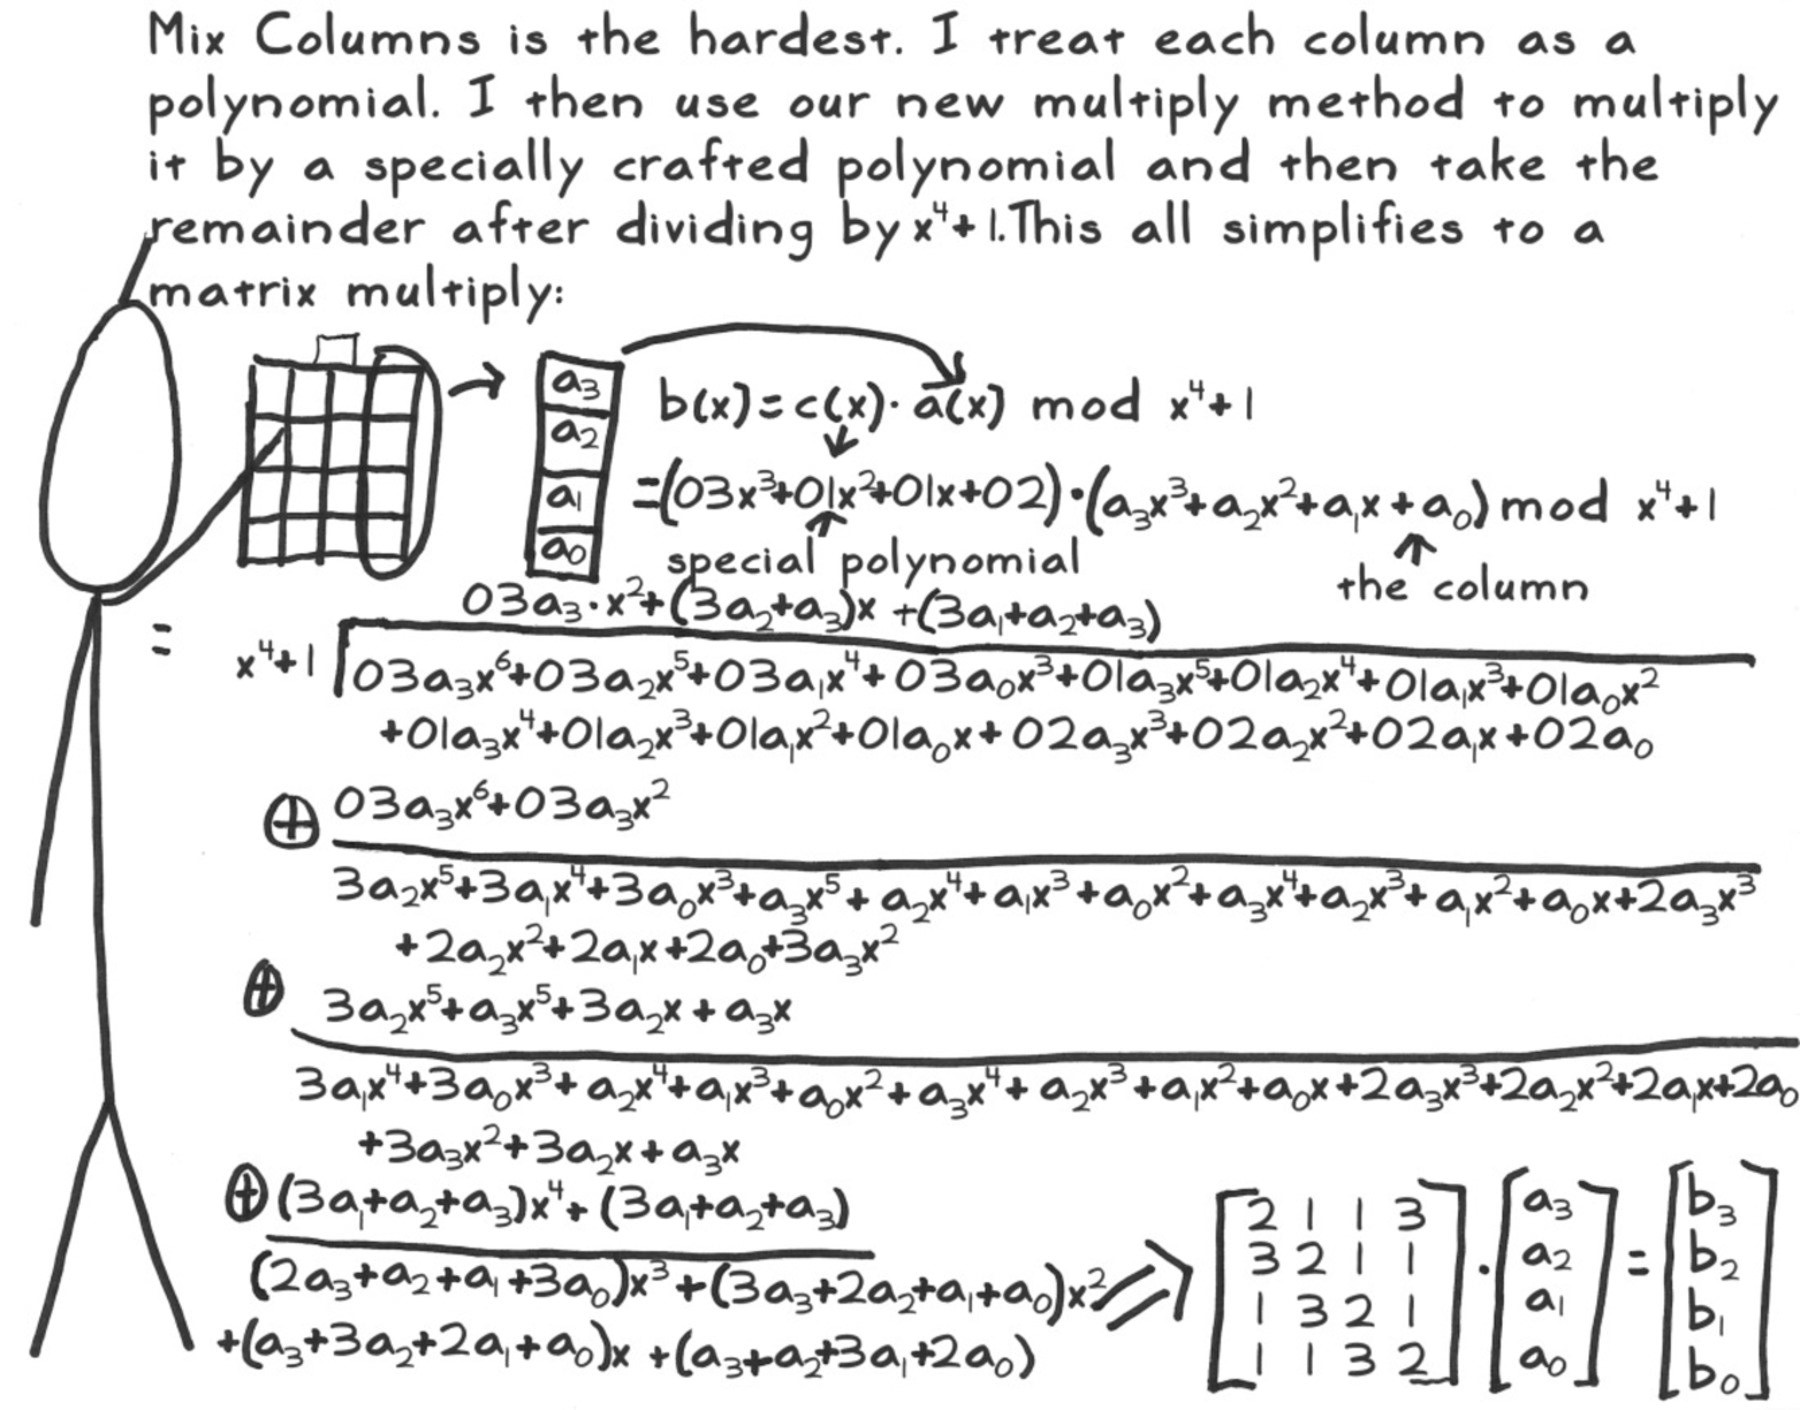
Гуглим картинку. Находим статью про шифрование AES. Запомним это.
Сравнивая данную картинку с оригиналом, видим, что картинки отличаются в размере. Отсюда можно сделать вывод о том, что внутри картинки что-то спрятано. Достаём архив с помощью steghide без пароля :)
Внутри архива шифротекст и ещё один зашифрованный архив с ключом.
Брутим архив с ключом по словарю rockyou. Получаем ключ от шифротекста.
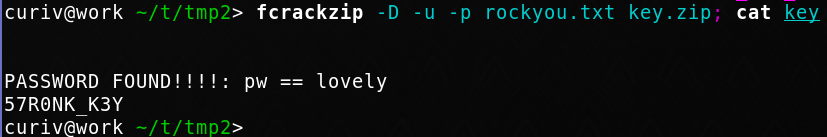
Название файла шифротекста подсказывает алгоритм - AES-128. Расшифровываем. Открытый текст представляет из себя текст на эзотерическом языке jsfuck.
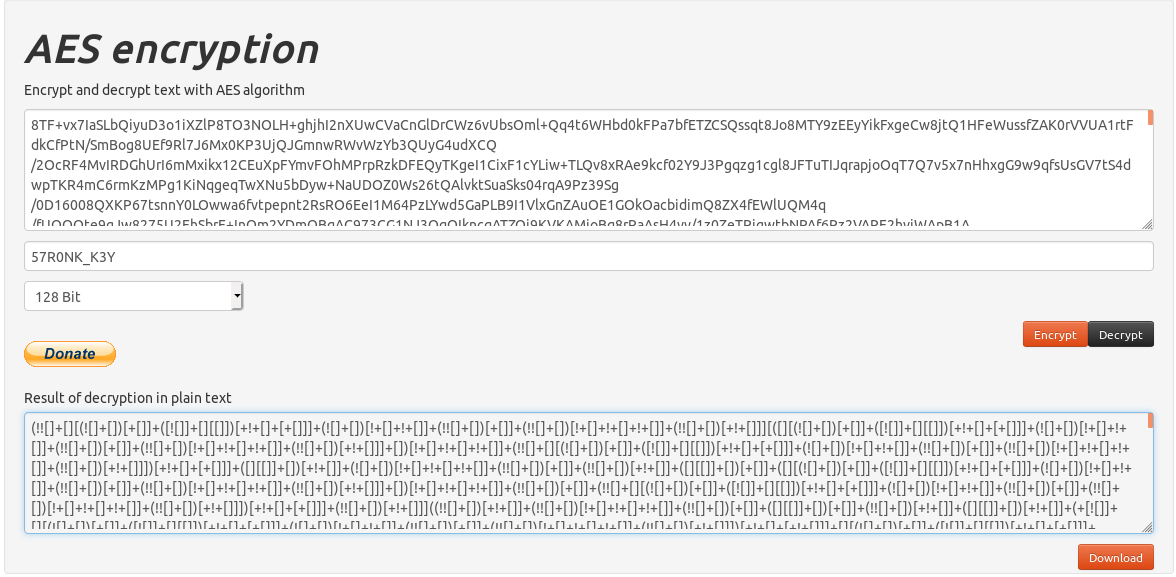
Раздекоживаем и получаем имя }{акера - mrmatreska. Находим одноименный канал в телеграме по его id. @MrMatreshka1
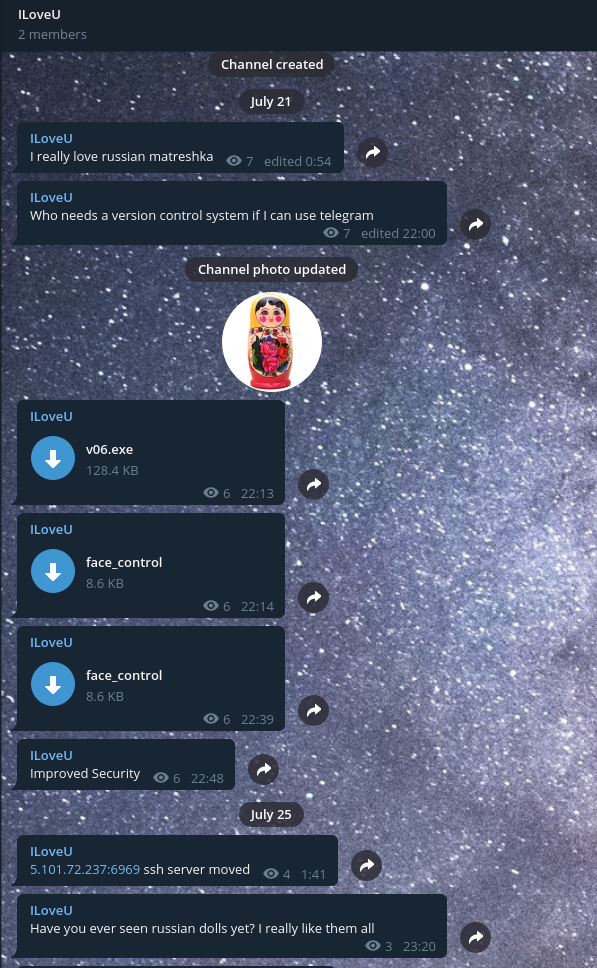
На канале находятся несколько бинарников, адрес ssh-сервера. Также из названия канала узнаём, что автор очень любит матрёшек.
Пробуем подключиться на сервер с кредами “mrmatreshka:matreshka”. Подключаемся и видим бинарник face_control, который был на канале.
Ревёрсим бинарник. Понимаем, что пин код генерируется псевдорандомно.
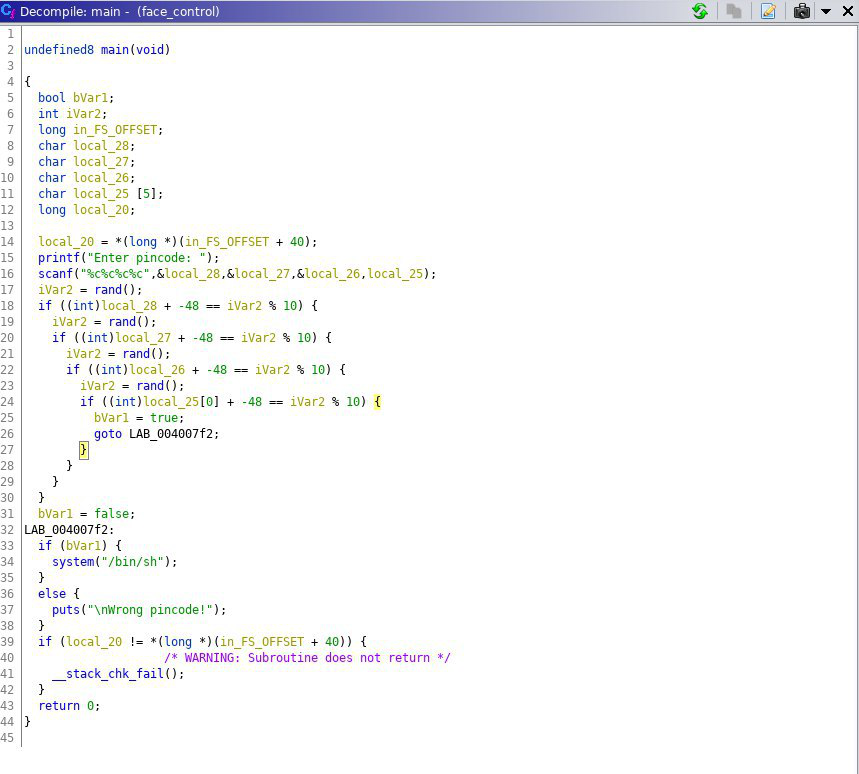
Любым удобным способом закидываем пейлоуд и получаем рута на сервере.
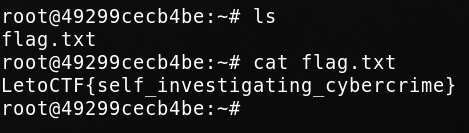
Читаем флаг в рутовой директории.