Уже четвертый год в Томске проходят SibirCTF — межрегиональные межвузовские соревнования в области информационной безопасности, в которых может участвовать любая студенческая команда (и магистранты тоже!), причем не только из Сибири. В этом году обширная программа SibirCTF заняла четыре дня — с 28 сентября по 1 октября — и успела вместить в себя не только attack-defense CTF-турнир, но и традиционную конференцию, круглый стол, пейнтбол, стенды с активностями и другие мероприятия.

Первые соревнования SibirCTF состоялись в Томске в 2014 году. За это время они не только расширили формат проведения, но и статус: теперь победители SibirCTF, помимо звания лучшей межрегиональной команды по компьютерной безопасности Сибири, получают рекомендацию к прохождению в финал RuCTF без отборочного тура. Чтобы побороться за эту возможность (да и просто отлично провести время в компании единомышленников за attack-defense CTF), в Томске в этом году собрались 15 команд из 7 городов.
География участников SibirCTF 2017 со списком команд по городам
Барнаул — SharLike
Екатеринбург — Переподвысмотрит
Красноярск — paperwhale, Yozik
Новосибирск — Новосибирский SUSlo.PAS, Life, Not Found, d34dl1n3
Омск — !2day, R136a1, 0x1DEA, Omaviat
Томск — nanoBears, Mustang
Тюмень — CatchfM
В первые дни перед соревнованиями организаторы провели для команд традиционную конференцию — с актуальными темами, известными лицами и живым общением. В этот раз перед участниками выступали:
Сергей Белов, Mail.Ru — «Добро пожаловать в практическую безопасность»
Андрей Гейн, СКБ «Контур» — «Как соревнования помогли мне стать продуктивным»
Михаил Воронцов, Министерство обороны, Центр специальных разработок — «Практическая декомпиляция C++ кода»
Дмитрий Муковкин, KEVA Team (оргкоманда SibirCTF) — «Как мы делали жюрейную систему»
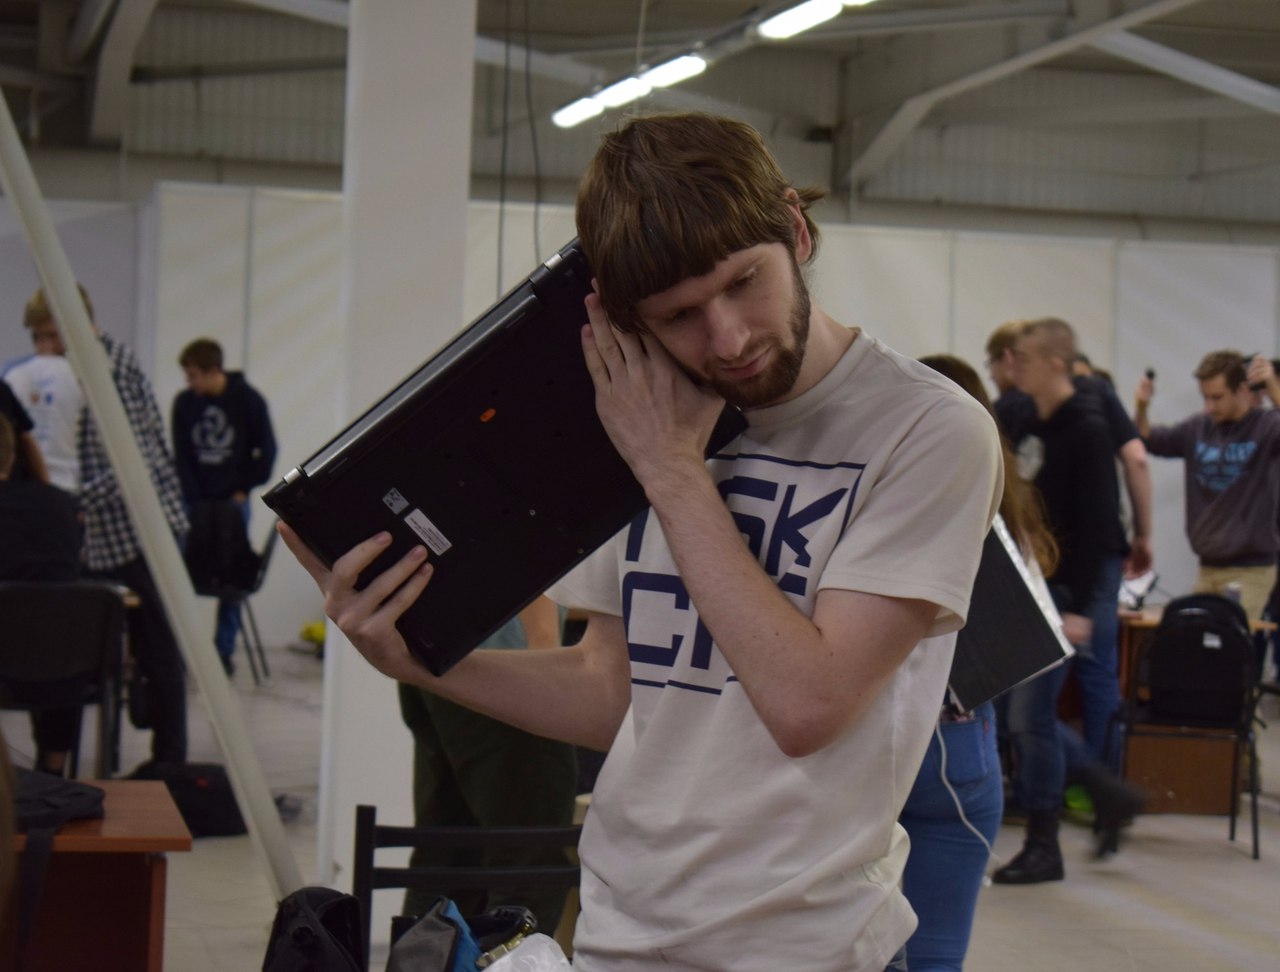
Во время конференции также работали площадки с различными стендами-активностями — например, Open Door (нужно было открыть навесной, цилиндровый и электронный замки) или Secret Room, где требовалось попробовать свои силы в сетевой разведке. Кроме них, были представлены стенды Zoom TV — найти уязвимость в приложении для Smart TV, Control me — написать скрипт для управления роботом, и Caw me — найти уязвимости программы для организации конференц-связи.
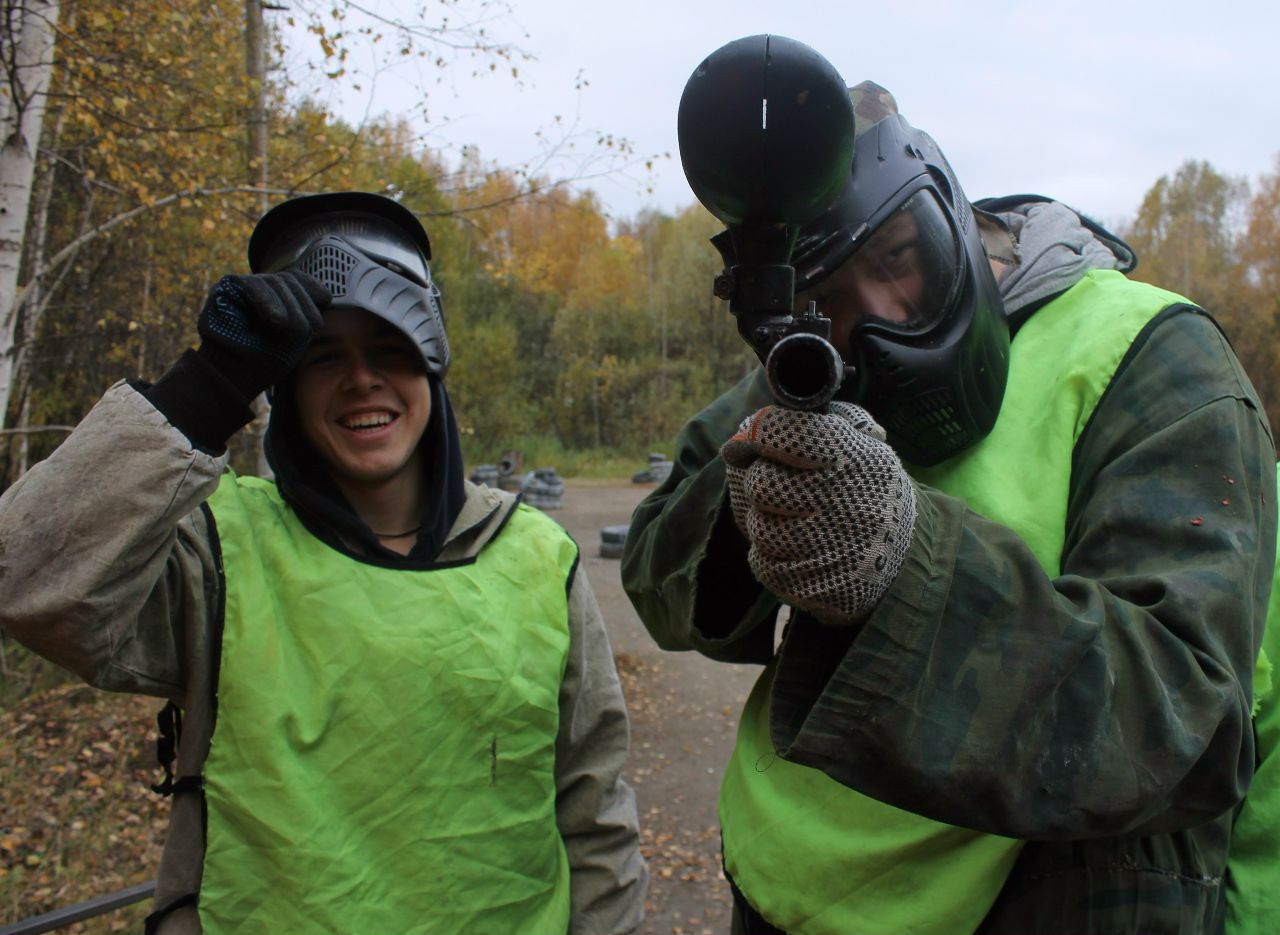
В один из дней на SibirCTF прошёл уже традиционный (успешно проводится с прошлого года) пейнтбол-турнир — разумеется, с уклоном в CTF. Как говорят организаторы, играли участники не на результат, а на процесс.
Помимо этого, на открытой местности участникам предлагалось поохотиться… на лис: с помощью радиопеленгатора им нужно поймать сигнал, передающийся с использованием азбуки Морзе. Сигнал этот как раз сообщал о местоположении лис.
На следующий день — пожалуй, главное событие SibirCTF 2017: финал соревнований по компьютерной безопасности в формате attack-defense CTF. Час на подготовку, чтобы ознакомиться с образами, сменить «дефолтные» логины и пароли, проверить оборудование, продумать финальную тактику — и старт соревнованиям дан. Все действия — обычные для классического формата, однако для некоторых команд это был первый опыт участия в attack-defense CTF — в отличие от более распространенных тасковых соревнований.

Победители SibirCTF 2017
1 место — Новосибирский SUSlo.PAS
2 место — SharLike (Барнаул)
3 место — nanoBears (Томск)

Более подробно об идеях и обсуждениях, прозвучавших на круглом столе SibirCTF 2017, мы расскажем в ближайшее время.
ОРГАНИЗАТОРЫ SibirCTF 2017
Команда KEVA (Томский государственный университет систем управления и радиоэлектроники), факультет безопасности ТУСУР, Ассоциация руководителей служб информационной безопасности (АРСИБ)
Генеральный партнер соревнований — Томский государственный университет систем управления и радиоэлектроники
Партнеры — Caw.me, Лаборатория Касперского, MAIL.RU GROUP, ZOOM TV
При поддержке CTF News