**Информационная безопасность напрямую связана с безопасностью граждан и всего государства. Об этом не раз говорилось на международном форуме по практической безопасности Positive Hack Days 11. Живая демонстрация происходила одновременно — в ходе самой масштабной открытой кибербитвы в мире The Standoff. Мероприятия стали самыми посещаемыми в своей истории: за ними наблюдали свыше 127 тысяч зрителей онлайн, а 8700 человек посетили площадку в Москве. **
В программу PHDays 11 вошло около 100 докладов, секций и круглых столов, различные конкурсы с денежными призами (например, по взлому банкомата, кассовой системы или POS-терминала), творческие фестивали Positive Wave и HackerToon, финал первого Всероссийского конкурса проектов open source для школьников и студентов, состязание по похищению произведений кибер-арта и многое другое.
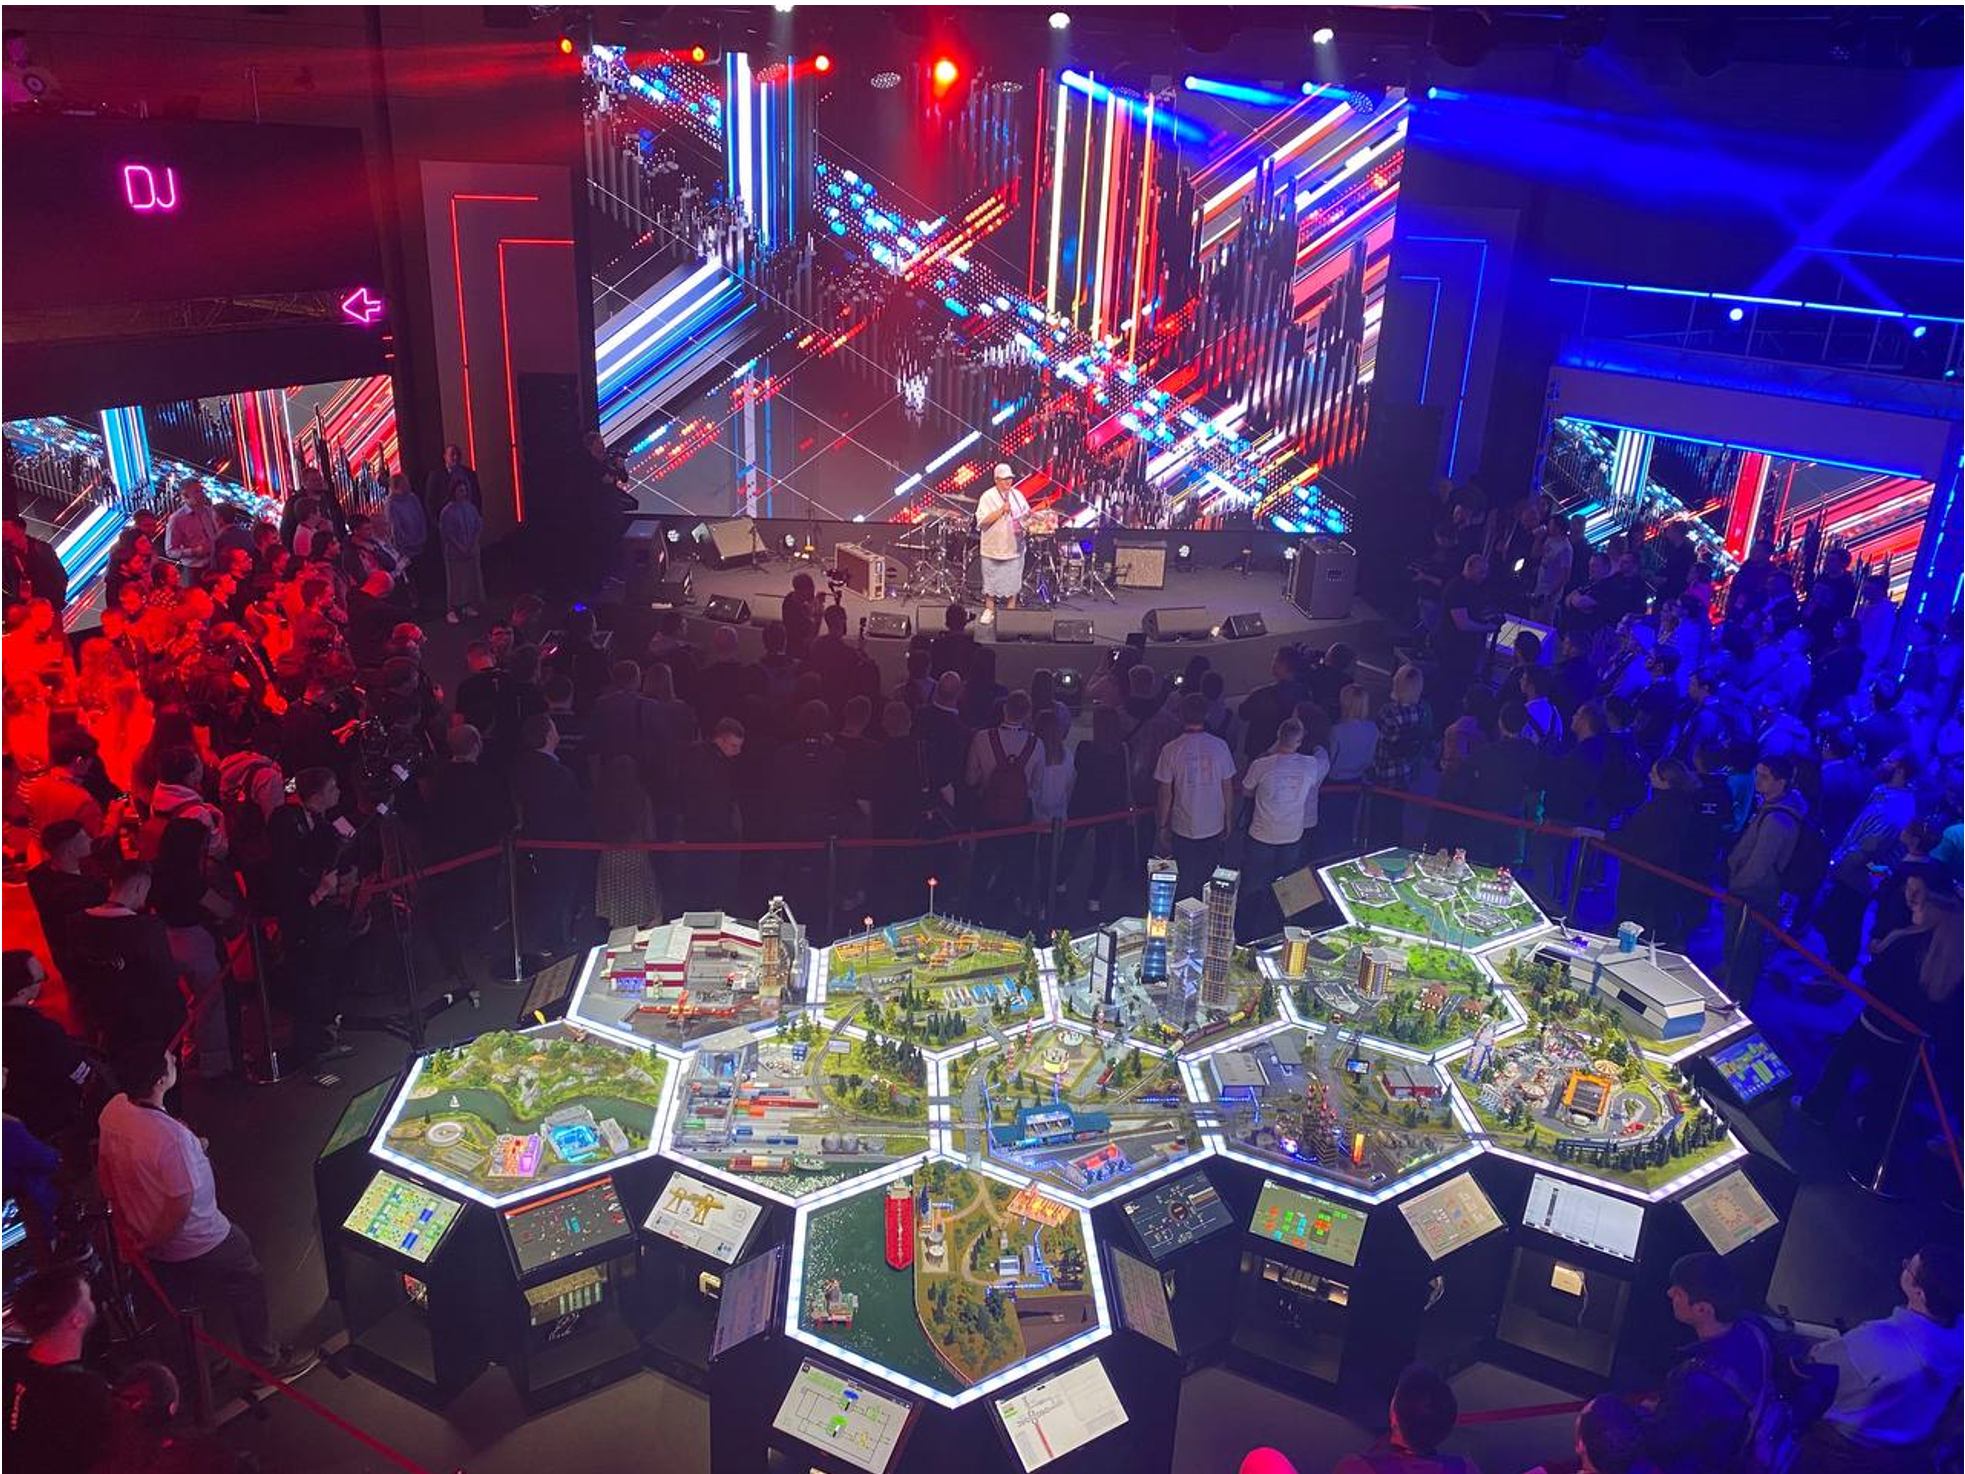
Перечислим несколько инцидентов, осуществленных атакующими за четыре дня The Standoff: остановка добычи нефти (в инфраструктуре нефтегазовой компании Tube, которая занимается добычей, переработкой, хранением и сбытом нефти и газа), блокирование нефтепродуктопровода, нарушение работы сооружений для очистки сточных вод. Реализации подобных угроз в реальной жизни могла бы привести к тяжелейшим последствиям. Хакеры также довели до логического завершения свои атаки на колесо обозрения, телетрап и многие другие объекты виртуального Государства F.
Всего атакующие 63 раза реализовали недопустимые события, 30 из них были уникальными. Для сравнения: в ходе ноябрьской кибербитвы произошло лишь 6 уникальных недопустимых событий. Пострадали практически все компании, за исключением банковской системы. В систему продажи железнодорожных билетов вмешались 14 из 17 красных команд. Произошло также внедрение вредоносного кода в процесс разработки.
Победителями киберучений со стороны атакующих стала команда Codeby (27 715 баллов), на втором месте True0xA3 (23 381 балл) и на третьем — Invuls (12 352 балла). За четыре дня учений атакующие сдали 295 отчетов об уязвимостях. Около 40% всех отчетов сданы тремя командами: Codeby, DeteAct и Bulba Hackers. Наибольшее количество уязвимостей обнаружено в транспортной компании Heavy Logistics.
Команды защитников за четыре дня предоставили 287 отчетов об инцидентах и 10 отчетов о расследованиях. Больше всего отчетов сдала команда ZoneZone. Минимальное время расследования составило 1 час 13 минут, а среднее — 9 часов 15 минут.
«Каждое участие в The Standoff приносит нам полезный опыт, — дал свой комментарий представитель защитников, заместитель генерального директора и технический директор компании „Газинформсервис“ Николай Нашивочников. — Участники команды GiSCyberTeam выявляют и расследуют инциденты в условиях даже не приближенных к реальным, а с более суровыми ограничениями функциональности защиты. Сегодня масштабные кибератаки на объекты критической информационной инфраструктуры происходят практически нон-стоп. В разрезе текущей ситуации киберучения — это отличная возможность применить свои навыки и разработать возможные стратегии предотвращения атак. Предприятия и бизнес-структуры в России все чаще сталкиваются с киберугрозами, поэтому мы, как специалисты по обеспечению информационной безопасности, относимся к этому мероприятию, как к работе. Мониторинг и расследование событий ИБ — интересный, увлекательный, но все-таки труд».
Как атаковали Rutube
Ближе к вечеру второго дня PHDays 11 гости эфирной студии поделились деталями недавней атаки на видеохостинг Rutube. Александр Моисеев, заместитель генерального директора «Газпром-Медиа Холдинг» рассказал, что инфраструктура сервиса значительно пострадала, при этом пользовательские данные затронуты не были, что явно указывает на цель преступника — полное уничтожение видеоплатформы. Алексей Новиков, директор экспертного центра кибербезопасности Positive Technologies, чья команда проводит расследование инцидента, отметил, что злоумышленники использовали общедоступный инструментарий, в том числе Cobalt Strike, который применяют многие пентестеры, а также традиционные для системных администраторов инструменты. Александр Моисеев добавил, что на грядущем ПМЭФ «Газпром-Медиа Холдинг» планирует провести сессию, где подробно расскажет об инциденте с точки зрения его воздействия на пользователей.
_«Команда PT ESC занимается анализом технических следов, которые оставили в инфраструктуре киберпреступники, и таким образом восстанавливает всю цепочку событий, — рассказал Алексей Новиков. — Ответ на вопрос, как была осуществлена эта атака — самый важный. Он позволит сделать так, чтобы подобные атаки не повторялись». _
Как ищут информацию для расследования
Любое действие на компьютере оставляет цифровой след: человек открывал файлы, читал их, изменял, удалял, заходил в сеть, открывал порты и прочее. Об этом напомнил руководитель аналитического отдела «Атом Безопасность» Даниил Бориславский, выступая в бизнес-треке с докладом «Расследование инцидентов ИБ, совершенных сотрудниками: куда смотреть, за что хватать, чем ловить».
_«Такая информация остается на компьютере, но ее очень много, — объяснил Даниил Бориславский. — Нужны инструменты поиска. Первый из них — поиск по атрибутам, который работает быстро, но ищет только „снаружи“ файлов. Второй инструмент — поиск по содержимому, то есть внутри файлов. Но этот способ долгий и не каждый файл можно открыть». _
_«Сегодня при расследовании инцидентов в случае поиска информации в изображениях на ПК используют OCR-технологии для перевода данных в текстовую форму. При этом все подряд анализировать нерационально, поэтому требуются словари и регулярные выражения. Еще один подход — использование нейросетей. С помощью нейросетей, например, мы смогли отсортировать и найти в сети сканы паспортов», — отметил Даниил Бориславский. _
В банках создаются антикризисные группы реагирования
В эфирной студии форума также обсудили значение кибербезопасности для топ-менеджмента финансовой отрасли.
Роман Чаплыгин, директор направления по развитию бизнес-консалтинга Рositive Тechnologies, рассказал о создании в компаниях целых антикризисных групп реагирования на киберинциденты, в состав которых могут входить не только руководители, но и обычные сотрудники, обладающие рядом ценных компетенций.
«Если раньше тема кибербезопасности у топ-менеджмента финсектора была в самом низу списка важных дел, то сейчас высшее руководство собирается и вникает в суть проблемы в моменте: создаются антикризисные комитеты, срочно выясняется, что атакуют в компаниях и как это сказывается на положении дел», — заявил Роман Чаплыгин.
Независимый эксперт Павел Климович обратил внимание, что топ-менеджмент банков стал фокусироваться на реальных угрозах. До 2022 года список таких угроз доходил до сотни. Сейчас во многих компаниях запущен процесс переоценки реальных рисков — фокус смещается на то, что действительно важно.
Искусственный интеллект нам поможет
Возможности и задачи искусственного интеллекта обсуждали в эфирной студии форума специалист отдела перспективных технологий Positive Technologies Игорь Пестрецов и преподаватель DataGym, практик со стажем и обладатель статуса Kaggle Grandmaster Михаил Трофимов. Эксперты рассказали о применении искусственного интеллекта в разных областях жизни, в том числе в ИБ, о количественном росте использования нейросетей в будущем и о трансформации многих популярных профессий.
«Искусственный интеллект очень скоро серьезно поможет ИБ снять когнитивную нагрузку со специалистов, чтобы те смогли сконцентрироваться на действительно важных проблемах, а не на рутине», — считает Игорь Пестрецов.
«Будут развиваться модели искусственного интеллекта общего назначения, каждую из которых можно будет обучить один раз и использовать ее знания в разных задачах. Возникнет много разных приложений в самых неожиданных сферах, где такие модели будут сразу давать хороший результат. Поэтому я ожидаю скорее не качественный, а количественный рост применения искусственного интеллекта», — считает Михаил Трофимов.
Эффективное взаимодействие SOAR и SIEM для построения SOC
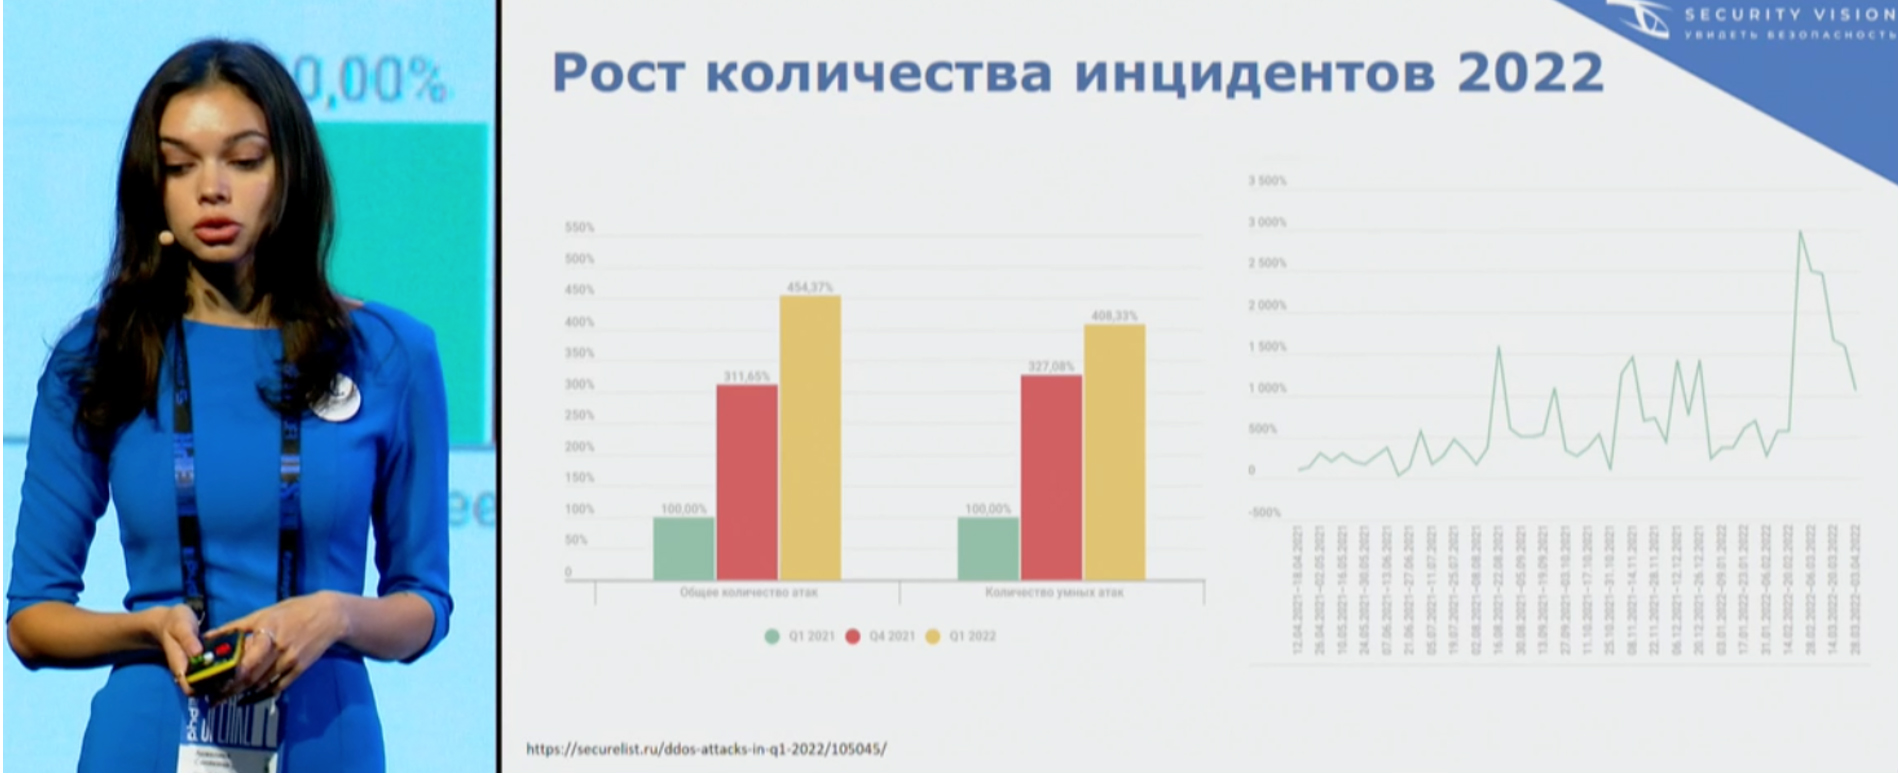
С февраля количество инцидентов ИБ значительно увеличилось, возросла нагрузка на SOC. Анжелика Свойкина, пресейл-инженер компании Security Vision, рассказала об использовании SOAR-систем для закрытия инцидентов ИБ.
«SIEM зачастую выдает десятки миллионов инцидентов в день. По сравнению с первым кварталом 2021 года количество инцидентов увеличилось более чем в четыре раза. Несмотря на это, доля умных и сложных атак уменьшилась: многие рядовые пользователи подключаются к ботнетам или пользуются инструкциями в телеграм-каналах атакующих. Кроме того, если раньше продолжительность атак измерялась минутами, то после февраля средняя продолжительность увеличилась до нескольких часов, а многие длятся несколько дней. Это все приводит к огромной нагрузке на аналитиков SOC», — отметила Анжелика Свойкина.
По ее словам, эту нагрузку можно снизить с помощью взаимодействия SIEM- и SOAR-платформ, используя тикетинг, автоматизацию рабочих процессов по закрытию инцидентов, коннекторы и так далее.
Воры под прикрытием хактивизма
В последние месяцы в России участились не только атаки со стороны хактивистов, но и атаки киберпреступников, нацеленных на финансовую выгоду, — они получили своего рода индульгенцию от мирового сообщества на взлом российских компаний. Об этом рассказал Олег Скулкин, руководитель лаборатории цифровой криминалистики и исследования вредоносного кода Group-IB.
После 01111111day изменения в ИБ происходят быстро и локально
В своем докладе главный эксперт «Лаборатории Касперского» Сергей Голованов представил данные с конца зимы этого года, полученные с помощью статистических систем Kaspersky, рассмотрел произошедшие киберинциденты и рассказал о тактиках и средствах, которыми пользовались злоумышленники.
После 23 февраля этого года в сфере информационной безопасности произошли значительные изменения. Как отметил Сергей, если во времена активного распространения COVID-19 они были постепенными и глобальными, то в этом году все случилось очень быстро и локально.
«Этот день можно увидеть в статистике системы Kaspersky Who Calls. Ни одного звонка телефонного мошенника 24 февраля не было. В дальнейшем мошеннические звонки вернулись, но до сих пор их количество еще не достигло значений начала февраля. С чем это связано? Например, 15 апреля в новостях показали логово мошенников в Бердянске, которые обманывали россиян. Можно догадаться, кто за этим стоит, — говорит Сергей Голованов. — По данным нашего поисковика по дарквебу, количество объявлений в даркнете с упоминанием российских банков в этот же день значительно уменьшается, затем их число вдруг резко растет, а на данный момент опять упало в ноль».
SOC on-premise: как построить, чтобы не было мучительно больно
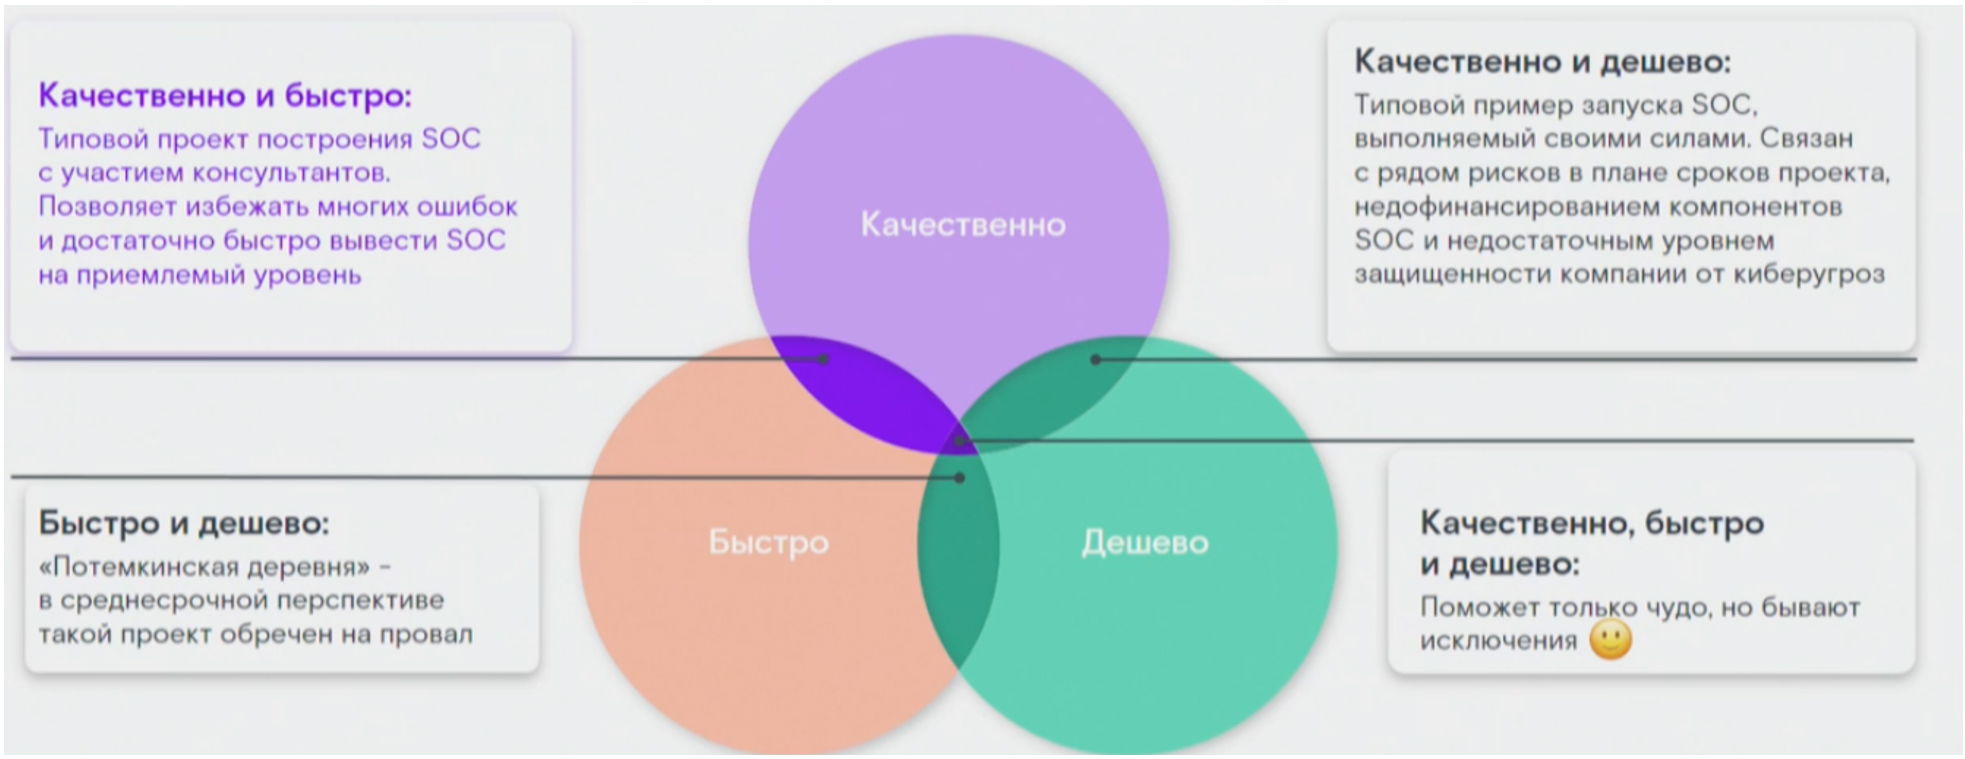
Не все заказчики готовы передать SOC на аутсорс, поэтому пытаются строить подобные центры у себя. Ввиду геополитической необходимости многие компании в последние месяцы выполнили категорирование, проектирование и внедрение СОИБ и подготовились к тому, чтобы реализовывать функцию мониторинга в своей инфраструктуре и взаимодействовать с НКЦКИ. Третьим катализатором выступил первомайский Указ Президента Российской Федерации «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации».
«При построении SOC в первую очередь нанимают консультанта, который поможет избежать граблей и трат на переделку. Но если такой человек уходит, компания может, по сути, остаться с чемоданом без ручки и столкнуться с проблемами дальнейшего развития SOC. Еще один опасный вариант — когда быстро и дешево. На бумаге может быть все нормально, компоненты будут присутствовать, контент внутри SIEM может существовать, но первый же пентест покажет, что SOC ничего не видит», — отметил руководитель направления центра Solar JSOC «Ростелеком-Солар» Андрей Прошин.
Облик современного ЦОД — какой он
Айрат Мустафин, генеральный директор компании Liberum Navitas, предоставляющей услуги IT-аутсорсинга, затронул тему ЦОДов завтрашнего дня, заявив, что ЦОДы выходят на новый уровень развития и последуют за банками и интернет-сайтами, которые стали экосистемами, что означает взаимодействие с обществом и человеком по большому числу направлений. «То, чем мы пользуемся сейчас, было создано давно. Это же касается и ЦОДов — многие из них расположены на бывших складах, узлах связи и в других не предназначенных для этого строениях. Даже сегодня центры обработки данных строятся из сэндвич-панелей. Кроме того, большинство ЦОДов в России построены в западной части страны, а дальше Урала их нет. В современном ЦОДе необходим как минимум высокий уровень роботизации, включая, например, перемещение серверов между стойками с помощью роботов-помощников», — рассказал Айрат Мустафин.
Особенности построения процесса управления инцидентами в MSSP-модели
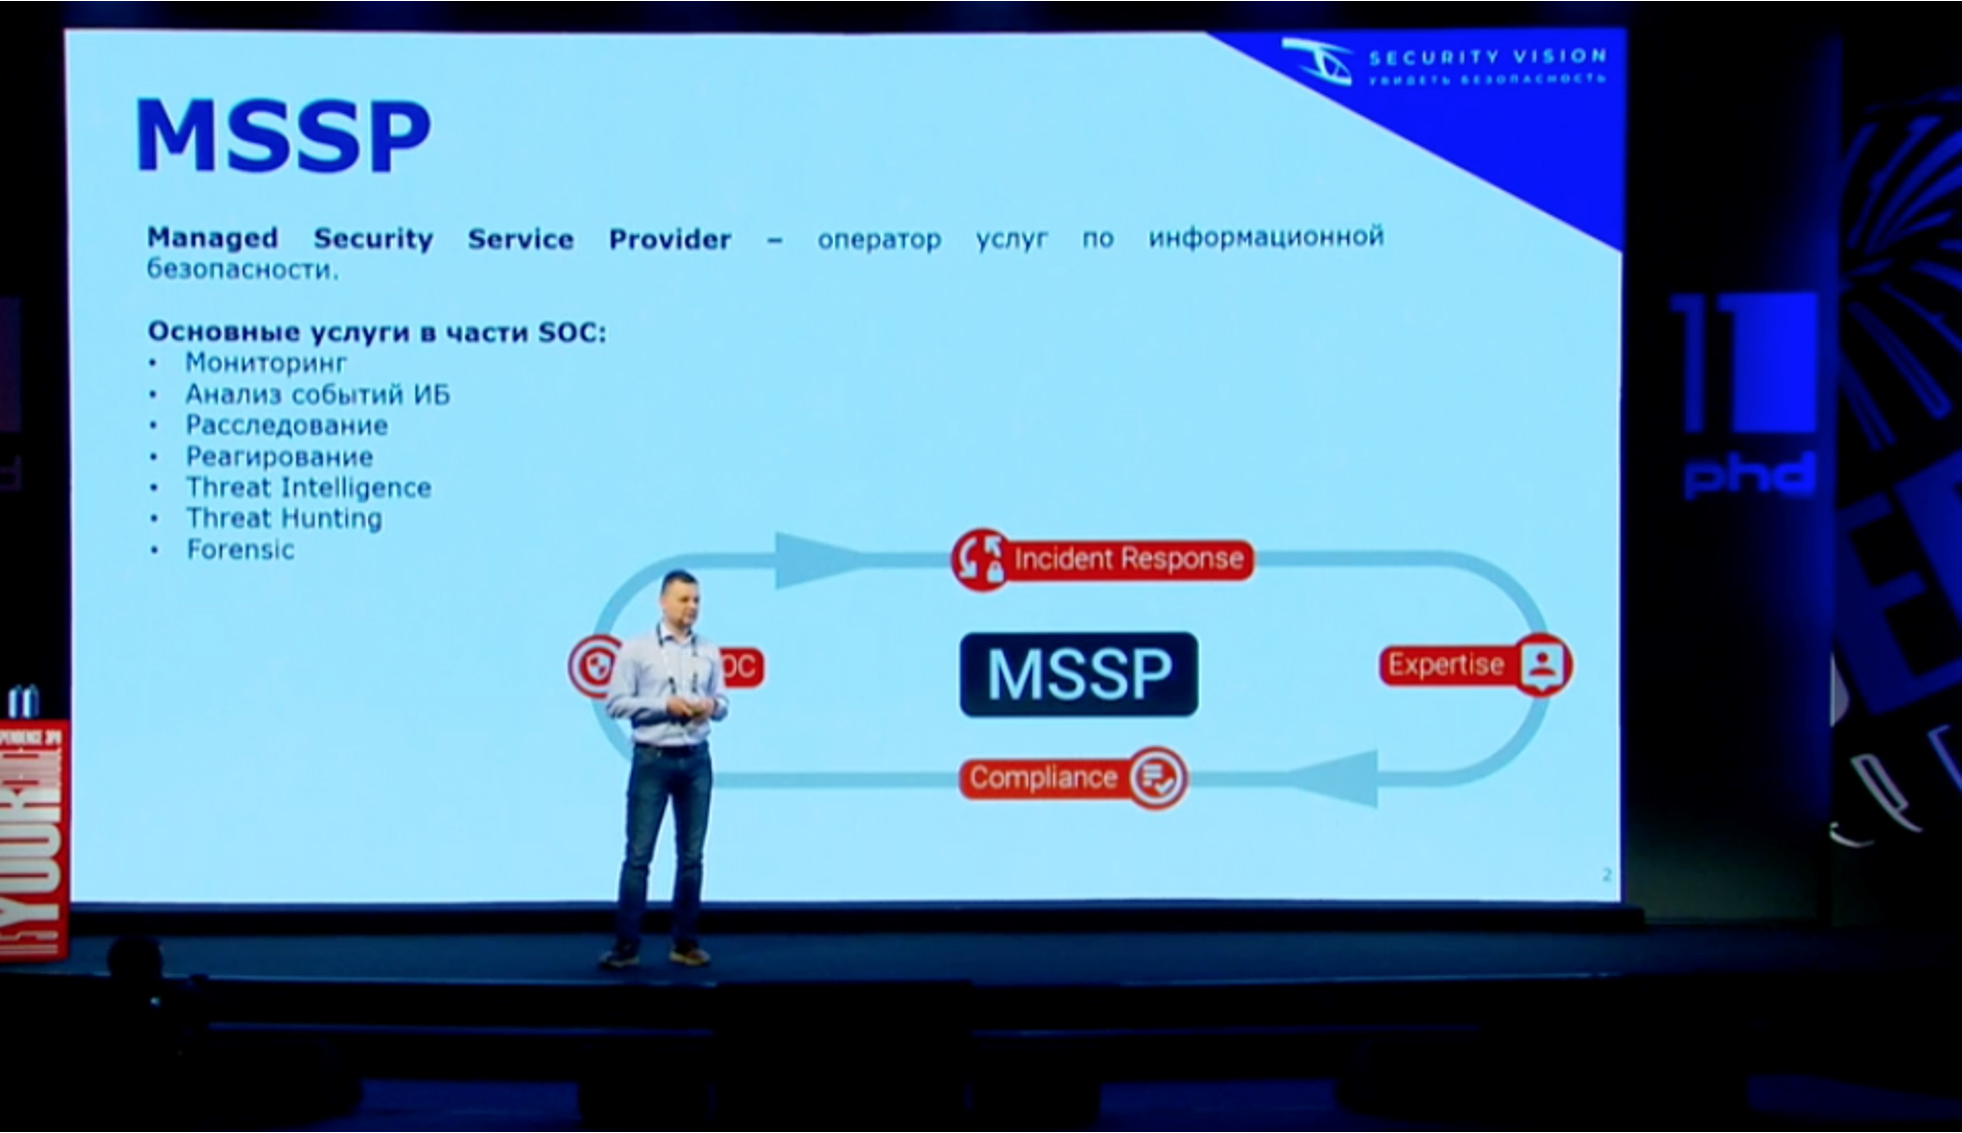
Руководитель отдела исполнения Security Vision Роман Овчинников поделился принципами управления инцидентами в MSSP-модели и рассказал о вопросах построения взаимодействия с клиентами, способах оказания услуги, проблемах географически распределенных инфраструктур и особенностях отчетности. «За последнее время на MSSP-рынке было два больших этапа роста. Первый был связан с пандемией и массовым переходом на удаленную работу, а второй — с известными февральскими событиями», — отметил Роман Овчинников.
Охота на современные атаки на инфраструктуру Active Directory
Выступая в треке технических докладов, Теймур Хеирхабаров и Демьян Соколин из компании BI.ZONE признались, что планировали рассказать обо всех известных в публичном поле атаках на инфраструктуру Active Directory и сопутствующие ей сервисы в 2021–2022 годах. Но готовясь к докладу, они поняли, что в час не уложатся. Поэтому в своем выступлении эксперты решили сосредоточиться на атаках на так называемую службу сертификации Active Directory и рассмотрели наиболее интересные и эффективные техники из арсенала злоумышленников с позиции blue team и SOC. Они также рассказали, как можно выявлять эти техники по штатным логам Windows и какие правила корреляции могут быть созданы в SIEM-системе.
Эксперты отметили, что инфраструктура Active Directory и связанные с ней сервисы сегодня являются неотъемлемой частью практически любой корпоративной сети. А Active Directory, как один из ключевых элементов инфраструктуры, — лакомый кусочек для злоумышленников. Максимальные привилегии, полученные в домене, распахивают перед атакующими «двери» в инфраструктуру либо — если «двери» не интегрированы с Active Directory — упрощают их открытие.
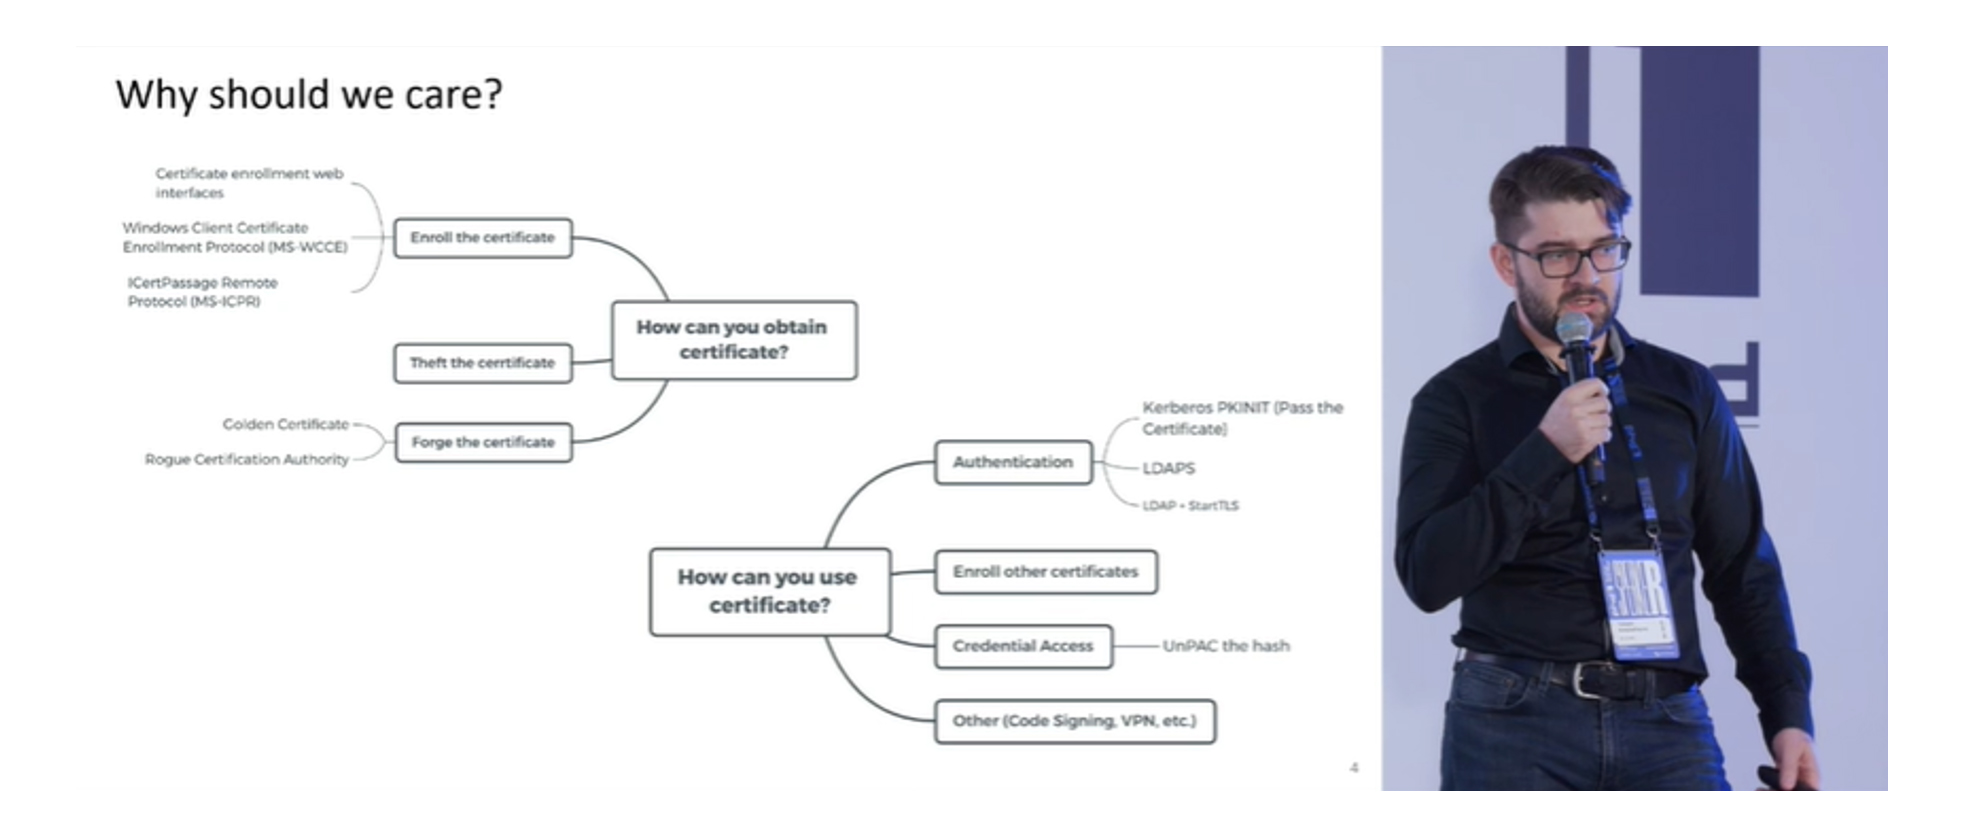
«С точки зрения настроек Microsoft CA services — это просто ад, — признался Теймур Хеирхабаров. — _Конечно, если их правильно настраивать, а не делать по принципу „далее, далее, окей и в продакшен“. Это сложная комплексная система с множеством параметров, неправильная конфигурация которых может привести к полной компрометации домена». _
Опять про безопасную разработку
О том, что такое безопасная разработка в ИБ и почему это важно, поговорили руководитель направления по развитию продуктов для DevSecOps Positive Technologies Алексей Жуков, заместитель руководителя центра программных решений НСПК Алексей Бабенко и руководитель отдела исследований и разработки анализаторов кода Positive Technologies Владимир Кочетков.
Участники рассказали о своем видении безопасной разработки в ИБ и о том, что нужно делать, чтобы привить разработчикам умение писать код без ошибок.
«Безопасность приложения должна обеспечиваться начиная с планирования архитектуры и заканчивая деплоем. Такая концепция подразумевает, что на всех этапах разработки продукт должен быть безопасным», — считает Владимир Кочетков.
Алексей Жуков отметил важность диалога с разработчиками и необходимость мотивировать их писать безопасный код.
«Нужно заинтересовать людей писать код без ошибок. Мотивации разработчиков могут быть разные — от повышения зарплаты до заинтересованности в повышении своей стоимости на рынке труда. Нематериальные меры поощрения также важны», — отметил Алексей Жуков.
Алексей Бабенко отметил, что известный скепсис разработчиков в отношении безопасников уйдет, когда безопасность станет частью разработки.
Bug bounty: взгляд разработчиков, пользователей, хакеров
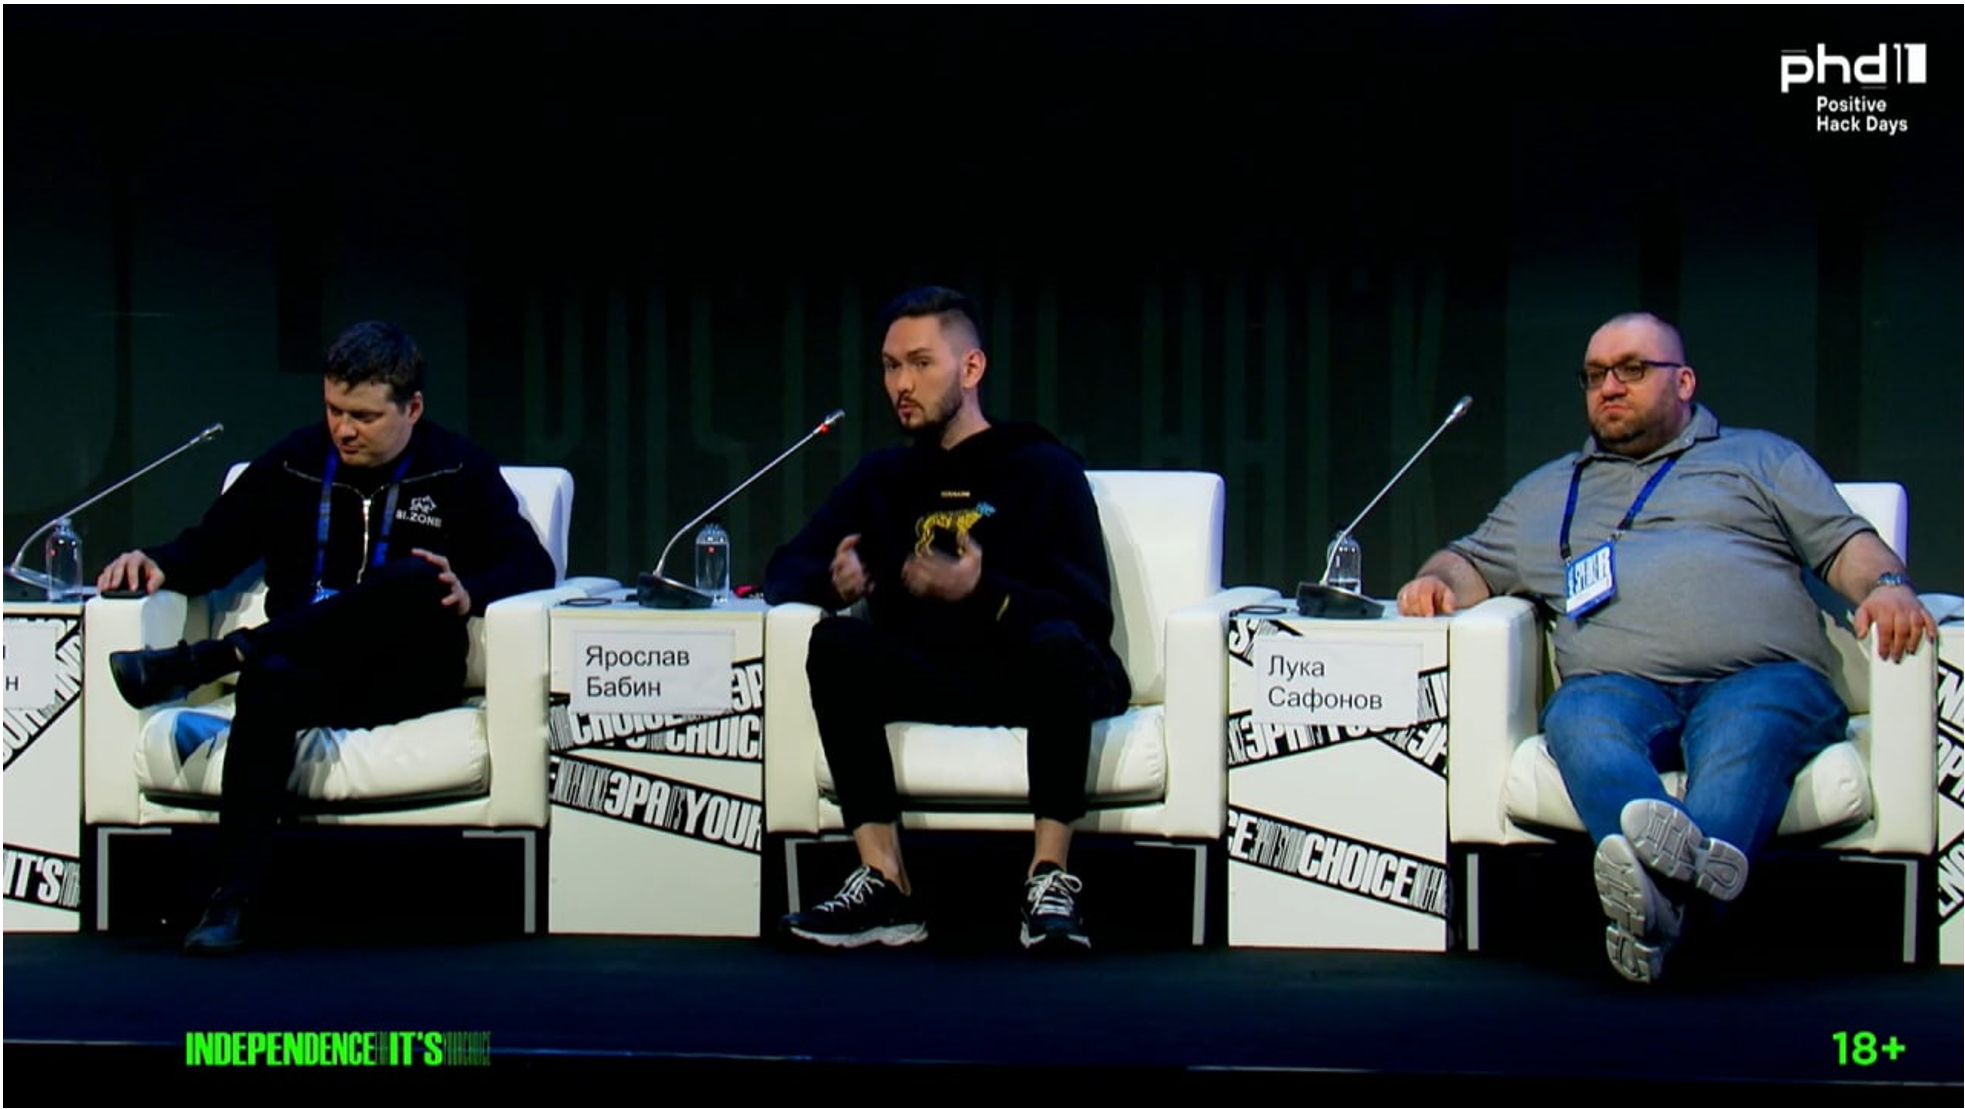
Участники круглого стола обсудили развитие российских платформ bug bounty, в том числе The Standoff 365 Bug Bounty: проблемы запуска, определения вознаграждения хакеров, бюджета на поиск и устранение уязвимостей, а также перспективы этого рынка. Кстати, за первые два дня работы платформы The Standoff 365 Bug Bounty на ней зарегистрировались 250 белых хакеров. Первыми на ней разместили свои программы «Азбука вкуса» и Positive Technologies.
Ярослав Бабин, директор The Standoff 365, рассказал о переосмыслении подхода к bug bounty на новой платформе: «Импакт заказчику не всегда понятен, а хакер может добиться большего, чем вы могли предполагать. Мы предлагаем платить хакеру не просто за какие-то уязвимости, а за сбор уязвимостей в цепочку и последовательность».
Директор блока экспертных сервисов BI.ZONE Евгений Волошин считает, что bug bounty в России сегодня — это мейнстрим. «Сегодня почти одновременно стартуют сразу три платформы. Это уже требование рынка и необходимость. У больших платформ есть свои проблемы, своя история, а мы не отягощены каким-то наследием, у нас есть возможность сделать все классно с самого начала», — сказал Евгений.
Владимир Бенгин, директор департамента обеспечения кибербезопасности Минцифры, уверен, что с помощью экспертов можно устранить проблемы развития платформ bug bounty в России: «В Минцифры слышали мнение о том, что bug bounty можно трактовать как некую серую зону. Мы ждем, что эксперты и те, у кого уже есть опыт в этой сфере, скажут, как они видят решение этой проблемы. Если нужно принять какие-то законы или иные меры — мы открыты».
Тему bug bounty и появление новой платформы The Standoff 365 Bug Bounty также обсудил Владимир Заполянский со своими гостями в эфирной студии PHDays 11.
«Мы — агрегатор между бизнесом и хакерами, — рассказал Ярослав Бабин, директор продукта The Standoff 365. — _Наша задача — привлечь и тех и других. Наши отношения с хакерским сообществом всегда были хорошими. У нас есть форум PHDays, киберучения The Standoff. Мы еще не успели запуститься, а на платформе уже зарегистрировались 366 хакеров. С исследователями проблем не будет, комьюнити будет расти». _
Технический директор «Азбуки вкуса» Дмитрий Кузеванов считает, что до запуска Bug Bounty от Positive Technologies на российском рынке просто не существовало достойной платформы, потому что необходимо доверие со стороны компаний и хакеров. _«Сейчас появилась новая платформа, и мы с радостью к ней присоединились. Нас привлекает репутация, трафик хакеров и уверенность. Позитиву в этом можно доверят_ь», — отметил спикер.
Напоминаем, что бессменный организатор PHDays и The Standoff — компания Positive Technologies. Соорганизатором третий раз подряд стала группа компаний Innostage. Эксперты Innostage берут на себя задачу по развертыванию инфраструктуры полигона и его поддержке. Специалисты центра предотвращения киберугроз CyberART ведут мониторинг противостояния, контролируют действия команд, выступают менторами одной из команд защитников и демонстрируют гостям форума цепочки реализованных атак.
Бизнес-партнерами форума стали разработчик решений ИБ Security Vision, национальный провайдер сервисов и технологий ИБ «Ростелеком-Солар» и дистрибьютор ПО для любого бизнеса MONT. Технологический партнер — «Азбука вкуса». Партнеры PHDays 11 — компании Axoft, Fortis, «ICL Cистемные технологии», InfoWatch, «Marvel-Дистрибуция», R-Vision, «Газинформсервис», «Пангео Радар», «Инфосистемы Джет», Liberum Veritas, IBS Platformix, «УЦСБ».