«Лидеры стран BRICS назвали кибербезопасность одним из главных вызовов современности, а потому важно развивать международное сотрудничество в этой области. Программа соревнований BRICS+CTF нацелена на создание кадрового “щита”, который поможет обеспечивать информационную безопасность РФ, стран BRICS и BRICS+. Другая цель турнира — установить и развить профессиональные и научные связи между специалистами России и стран BRICS», — рассказал один из организаторов соревнований, доцент факультета безопасности информационных технологий ИТМО Александр Менщиков.
Соревнования проходили онлайн в формате Attack/Defense.
Турнир длился 8 часов, в нем приняли участие 18 команд (из 25, прошедших в финальный тур).
Во время соревнования участники решали 4 сервиса:
notify – сервис создания уведомлений, которые отсылаются по электронной почте. Можно зарегистрироваться или войти в свой аккаунт, после чего создавать уведомления с различными настройками (тема, содержимое, время отправки, количество повторений). Для получения уведомлений дополнительно запускался почтовый сервер с открытым портом IMAP, куда пользователи сервиса могли войти и читать отправленные им уведомления.
Уязвимость – CRLF-инъекция в модуль отправки уведомлений, за счёт которой имеется возможность добавлять себя в получатели чужих уведомлений.
leakless – сервис для дисклоуза юридических документов с проверкой возможности раскрытия чувствительной информации компаний (которая и является секретом с флагом).
Уязвимость – отсутствие рандома при генерации одной из констант полиномиального хэша, который используется для проверки чувствительной информации.
notes – сервис с заметками, которыми можно делиться между пользователями, либо создать приватную заметку, которая видна только владельцу. Сервис был написан на языке python, но действия с заметками происходят через C-модуль, в котором последнюю заметку пользователь может удалить дважды
restmenu – сервис позволяет создать меню, при этом введенные данные будут использованы для генерации markdown-файла. Также можно вывести меню в виде PDF-файла, для этого сервис использует сгенерированный markdown-файл, преобразует его в HTML, а затем в PDF.
Уязвимость: SSRF через PDF-рендеринг.
По итогам 8-часовой борьбы итоговая турнирная таблица выглядела следующим образом:
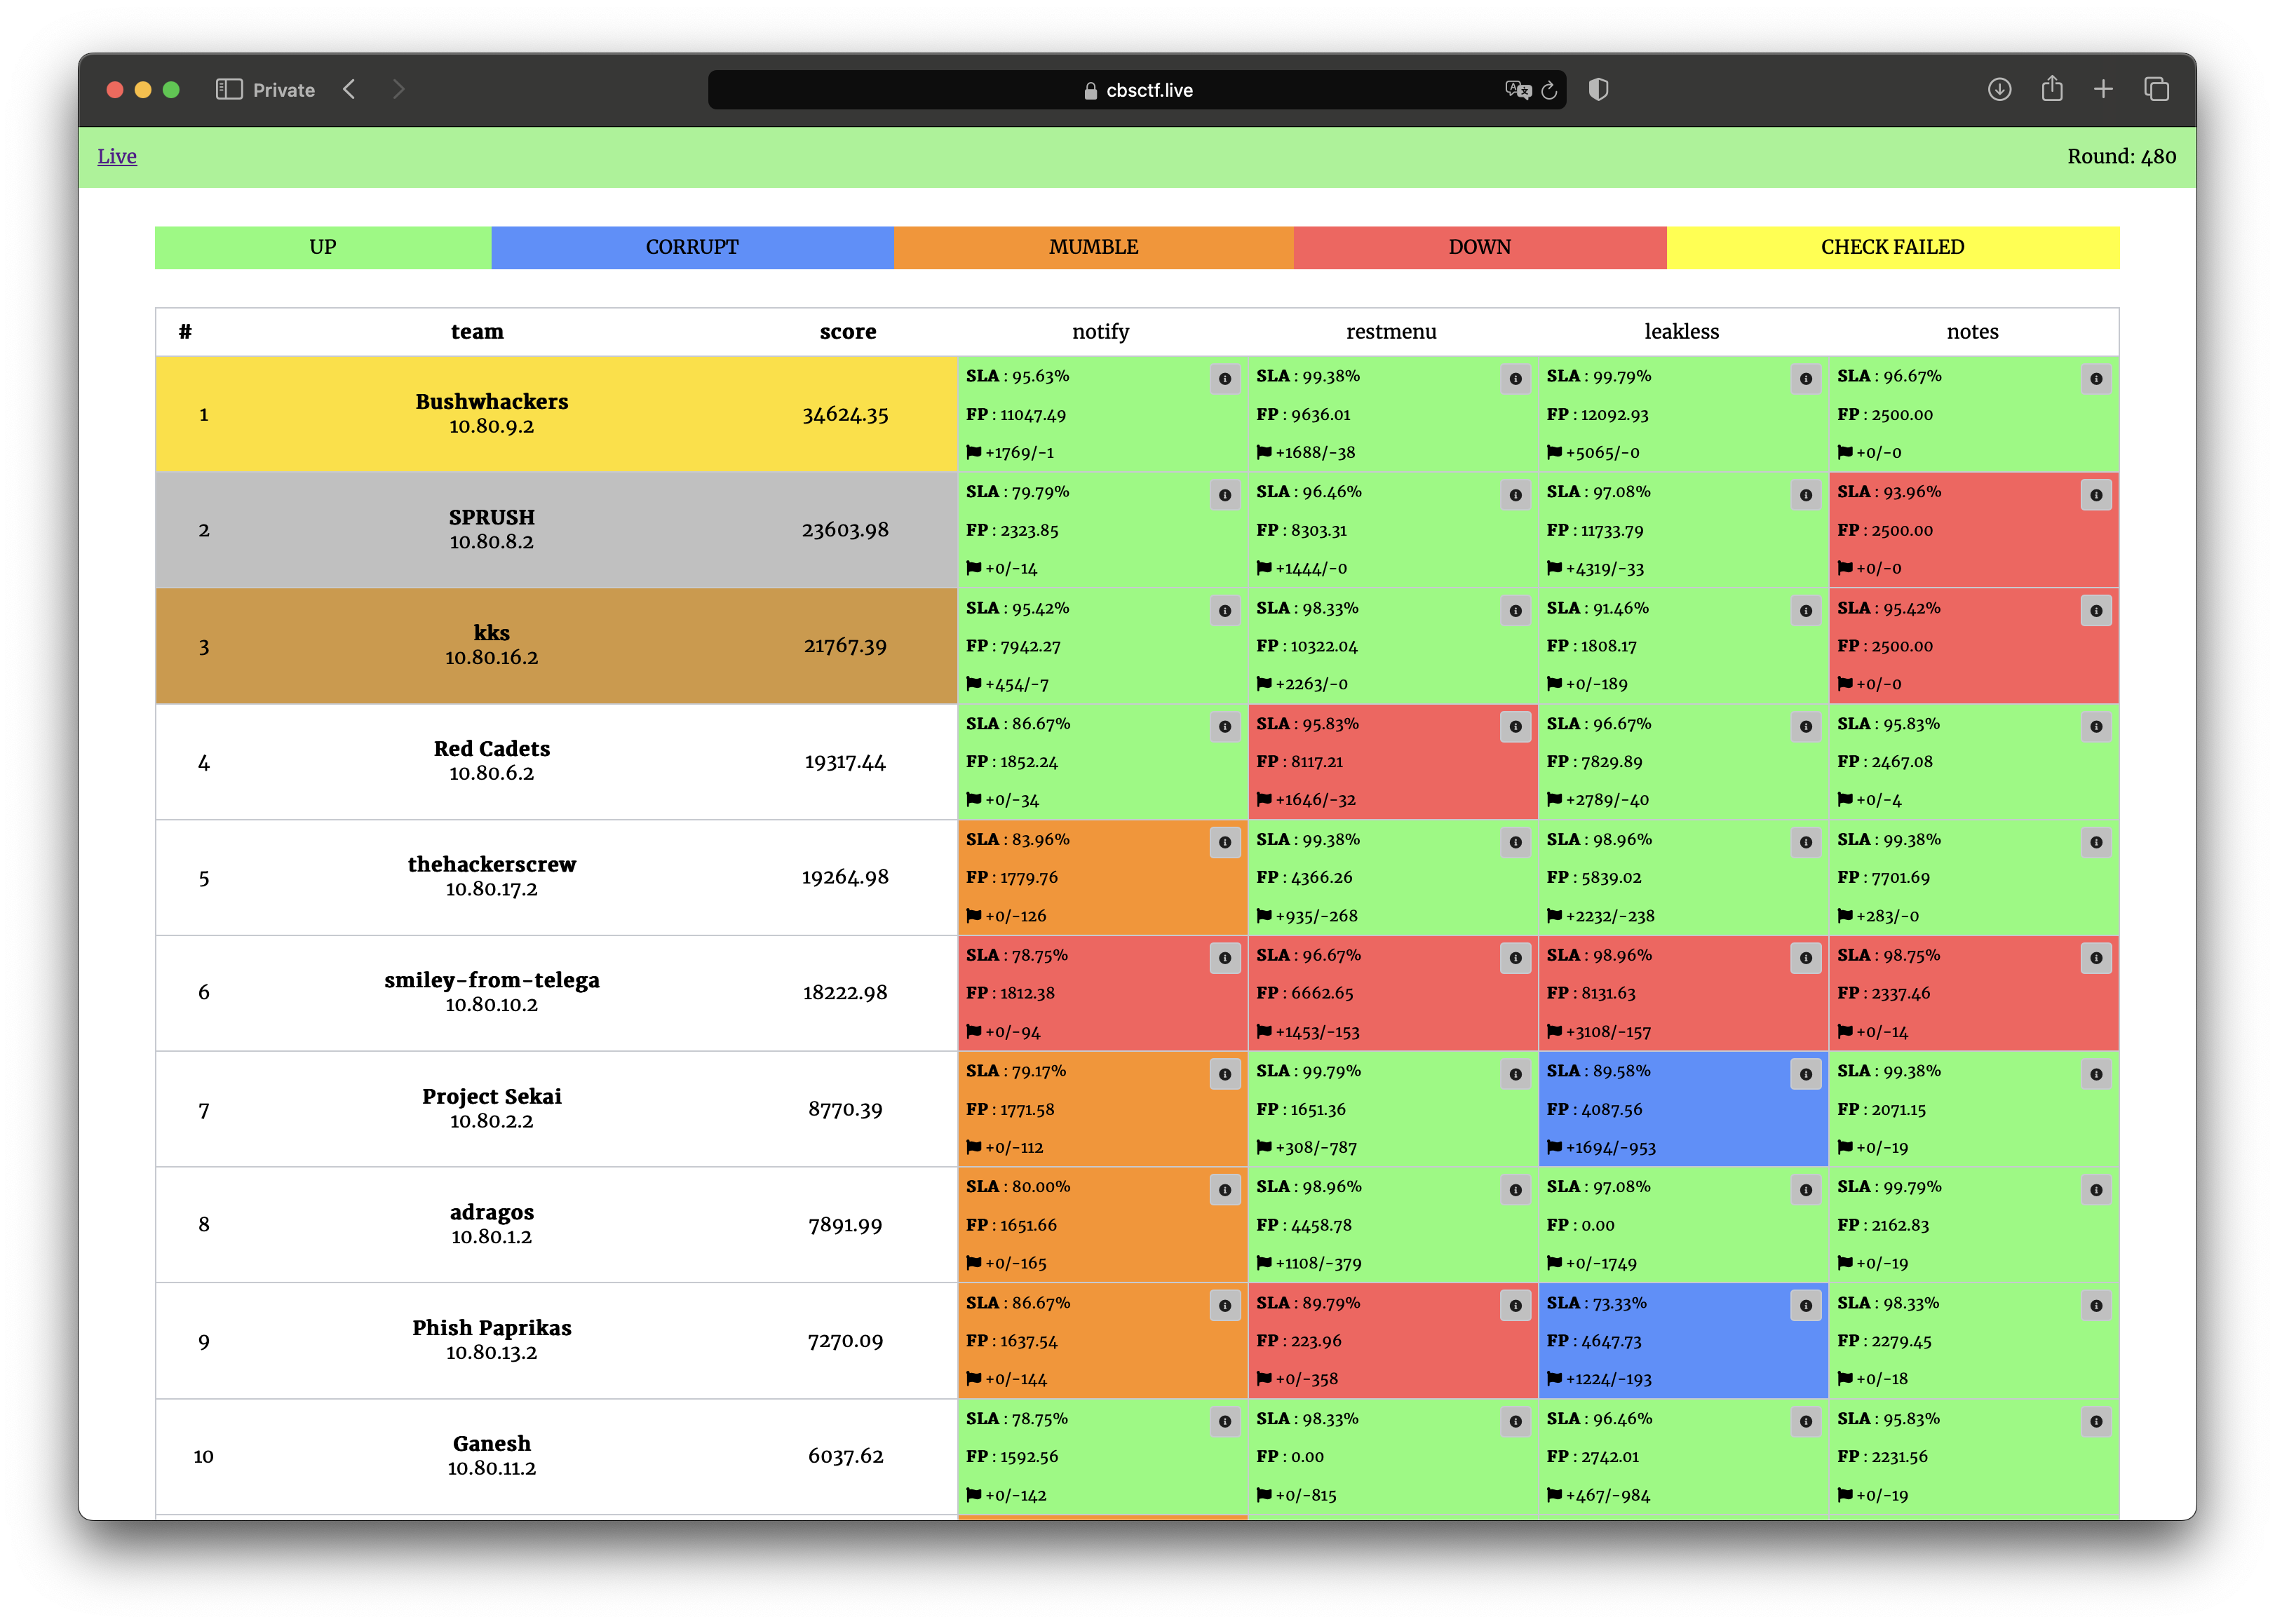
Примечательно, что лидерами итогового рейтинга стали российские команды:
-
первое место заняла команда
Bushwhackersиз МГУ, -
серебро за командой
SPRUSHиз НИЯУ МИФИ, -
бронза досталась команде
kksРТУ МИРЭА.
Призовой фонд турнира составил 800 тысяч рублей.
Организаторами соревнования выступили Университет ИТМО, Ассоциация руководителей служб информационной безопасности (АРСИБ), ВОД “Наставники России”.
Разработкой заданий и инфраструктуры соревнований BRICS+ CTF занимались команда C4T BuT S4D и сотрудники Университета ИТМО.
Партнерами мероприятия выступили компании RDP, EdgeЦентр, XCTF League, Positive Technologies.
Информационные партнеры: Хакер, Международная жизнь, Codeby
При поддержке Федерации спортивного программирования.